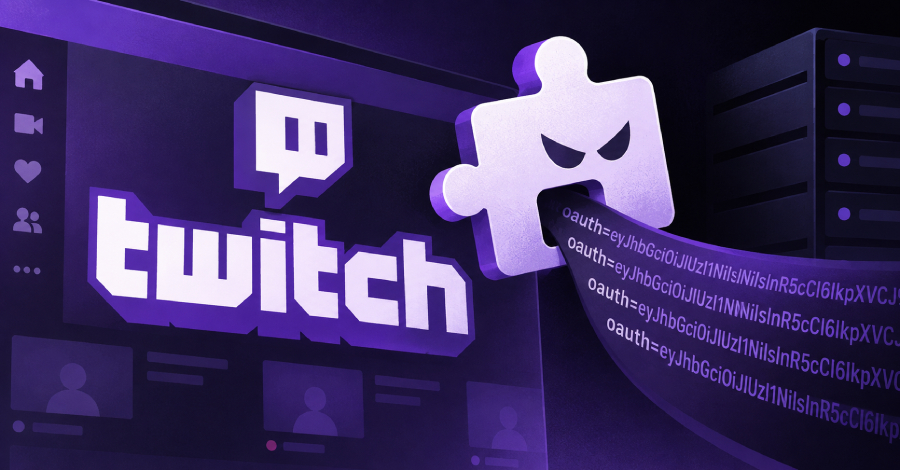
Especialistas em segurança digital identificaram uma extensão para navegadores que representa uma ameaça significativa aos usuários da plataforma de transmissões ao vivo Twitch. O programa malicioso conseguiu capturar tokens OAuth de quase 31 mil pessoas que o instalaram em seus navegadores.
Os dados roubados foram redirecionados para servidores proxy operados por um serviço comercial de bots com origem na Rússia. Esse tipo de serviço é frequentemente utilizado para criar audiências artificiais em transmissões, elevando fraudulentamente o número de espectadores e engajamento.
A extensão perigosa foi encontrada com o nome "Twitch Enhanced Viewer | JeetBot" e tem como desenvolvedor o perfil identificado como HISHIMIRO/jeetbot.cc. O programa estava disponível para download tanto na loja de extensões do Google Chrome quanto na plataforma de complementos do Mozilla Firefox, o que ampliava consideravelmente o alcance do ataque.
Os tokens OAuth são credenciais que permitem aos usuários acessarem serviços sem precisar inserir suas senhas a cada conexão. Quando interceptados por terceiros mal-intencionados, esses tokens podem ser utilizados para assumir o controle de contas ou realizar ações em nome do proprietário original. A recomendação dos especialistas é que todos os usuários que instalaram a extensão afetada realizem a remoção imediata e renovação de suas credenciais de acesso à Twitch.
Fonte: The Hacker News