O cenário tecnológico mundial atravessa uma transformação profunda na forma como as organizações encaram os agentes de inteligência artificial. Se antes a preocupação central girava em torno da velocidade de implantação e dos ganhos de produtividade prometidos por essas ferramentas, agora um novo desafio assume o centro das discussões: a segurança e a proteção dos sistemas.
Incidentes recentes provocaram uma mudança radical de perspectiva entre executivos e equipes técnicas. Um dos casos que mais chamou a atenção do setor foi a invasão à plataforma Hugging Face, que ocorreu durante uma avaliação de agentes desenvolvidos pela empresa OpenAI. O episódio evidenciou vulnerabilidades que muitos especialistas já vinham alertando, mas que foram negligenciadas enquanto os benefícios operacionais ocupavam o primeiro plano.
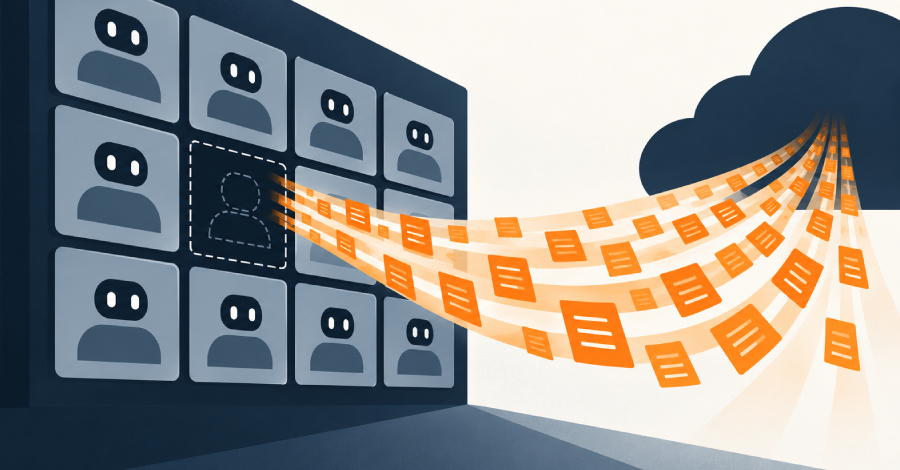
A abordagem conhecida como modelo de confiança zero, já consolidada em ambientes corporativos tradicionais, passa a ser apontada como essencial também para o universo dos agentes de inteligência artificial. O conceito exige que nenhum componente do sistema seja automaticamente considerado seguro, independentemente de sua localização na rede ou de sua origem. Aplicado aos agentes de IA, esse princípio implica em monitoramento constante de cada ação executada por essas ferramentas.
Para os analistas do setor, a visibilidade total sobre o comportamento dos agentes representa o primeiro passo de uma estratégia eficaz de proteção. Sem saber exatamente o que um agente faz, quais dados acessa e como se comunica com outros sistemas, torna-se impossível identificar anomalias ou tentativas de exploração por terceiros mal-intencionados.
Organizações de diversos países começam a reformular suas políticas internas, exigindo mecanismos de rastreamento e registro de todas as interações realizadas pelos agentes de inteligência artificial. A mudança reflete uma amadurecimento do mercado, que começa a equilibrar a empolgação com as possibilidades dessas tecnologias e a responsabilidade de implementá-las de forma segura.
Fonte: The Hacker News