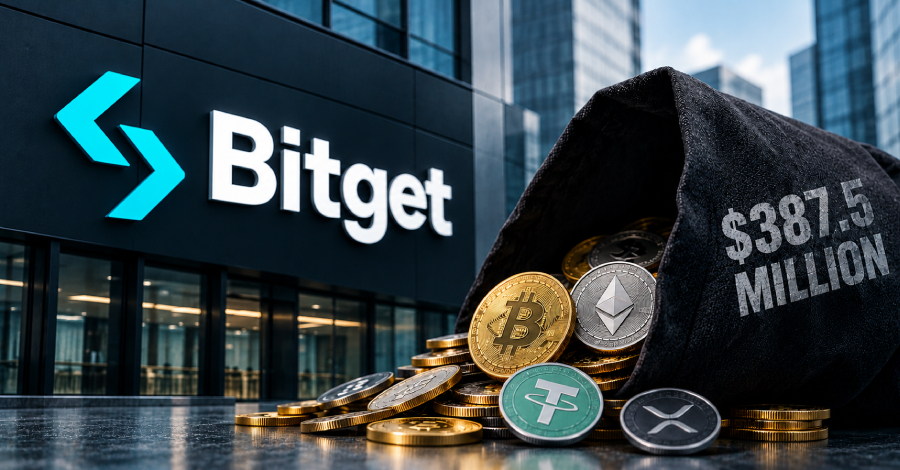
A corretora de criptomoedas Bitget confirmou nesta quarta-feira que os invasores responsáveis pelo roubo de 387,5 milhões de dólares exploraram uma falha de dia zero em produtos de segurança de terceiros. A informação foi revelada com base nos resultados da investigação conduzida pela empresa de segurança SlowMist.
Segundo os especialistas da SlowMist, a análise identificou atividade maliciosa envolvendo produtos de segurança de terceiros, incluindo uma vulnerabilidade de dia zero. Os investigadores também conseguiram recuperar uma ferramenta personalizada que foi utilizada pelos Atacantes para executar o roubo.
O incidente ocorreu na semana passada e representa um dos maiores roubos registrados no setor de criptomoedas este ano. A Bitget garantiu que está trabalhando em estreita colaboração com as autoridades e especialistas em segurança para rastrear os fundos roubados e evitar novos ataques.
Este caso destaca os riscos associados à dependência de soluções de segurança externas no mercado de ativos digitais. Especialistas do setor alertam que empresas de criptomoedas devem implementar múltiplas camadas de proteção para mitigar ameaças sofisticadas.
Fonte: The Hacker News