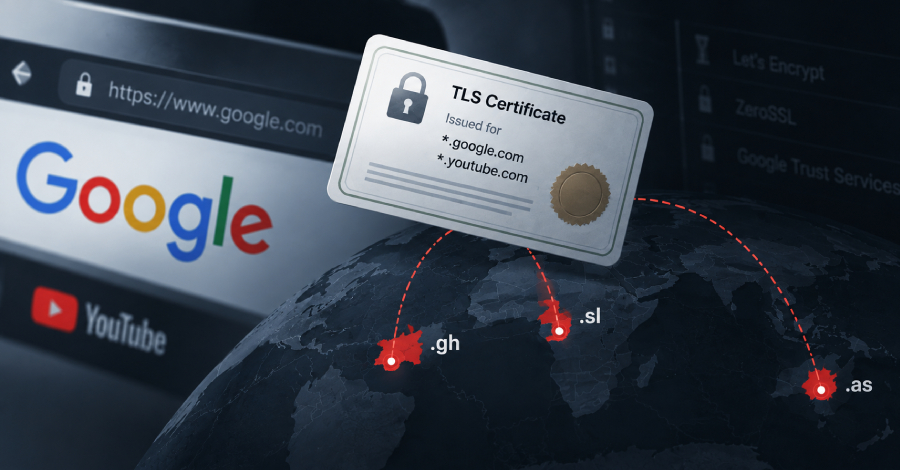
Ataque sofisticado expôs fragilidades nos sistemas de registro de domínios de três nações. Os invasores conseguiram acessar os mecanismos responsáveis por emitir certificados de segurança para domínios terminados em .gh (Gana), .sl (Serra Leoa) e .as (Samoa Americana).
As informações foram divulgadas pelo Google no dia 6 de outubro. A companhia estadounidense informou que suas próprias plataformas e servidores não foram invadidos diretamente. No entanto, a brecha permitia que criminosos digitais criassem certificados fraudulentos para qualquer endereço do Google usando esses domínios específicos.
O perigo imediato está na possibilidade de realizar ataques do tipo "homem no meio". Com um certificado obtido de forma irregular, um invasor poderia se passar pelo site legítimo e interceptar comunicações criptografadas dos usuários, roubando dados sensíveis como senhas, informações bancárias e mensagens pessoais.
Especialistas em segurança digital alertam que essa técnica representa uma ameaça grave, pois exploita a confiança que os navegadores e sistemas operacionais depositam nos certificados de segurança. A recomendação é que desenvolvedores e administradores de sites confirmem a procedência exata dos certificados emitidos para seus domínios.
Os registros de domínios afetados ainda não divulgaram detalhes sobre como a invasão ocorreu ou quantos certificados foram emitidos fraudulentamente durante o período de vulnerabilidade.
Fonte: The Hacker News