Uma vulnerabilidade crítica foi identificada no software de configuração Wi-Fi desenvolvido pela Broadcom, permitindo que invasores dentro do alcance do sinal de rádio executem comandos com privilégios de administrador em roteadores que utilizam os chips da empresa. A descoberta foi feita pelo especialista em segurança Quentin Kaiser no dia 16 de outubro.
De acordo com Kaiser, a falha é extremamente perigosa porque não exige a senha da rede sem fio nem qualquer processo de pareamento com o dispositivo para ser explorada. Um atacante posicionado nas proximidades pode simplesmente enviar comandos maliciosos que são executados automaticamente pelo sistema.
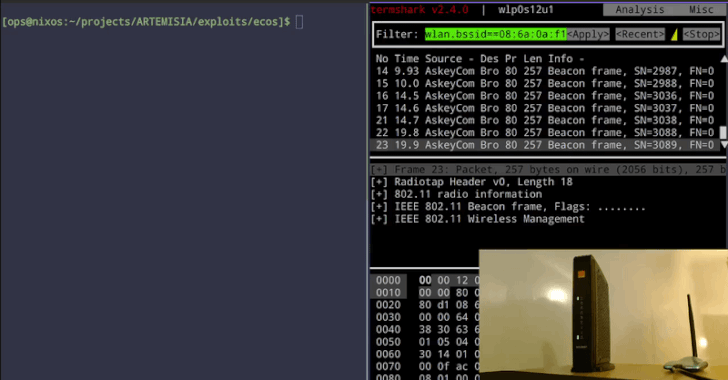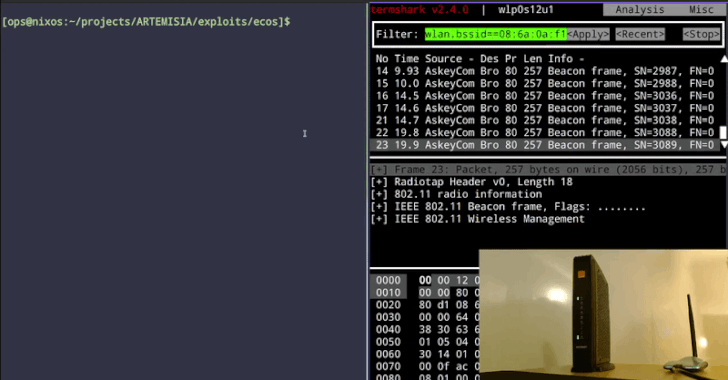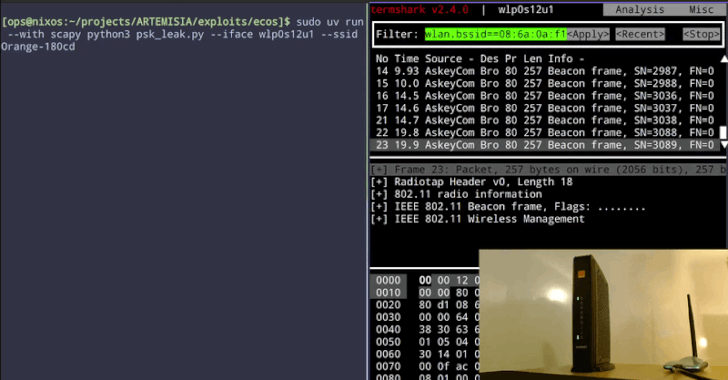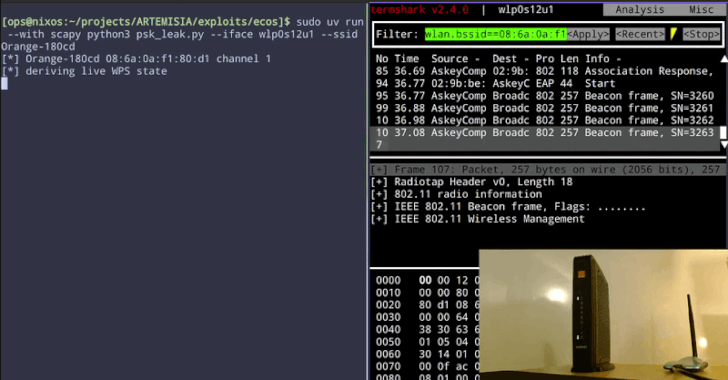
O pesquisador demonstrou o ataque com sucesso em gateways residenciais fornecidos por três operadoras de internet belgas. Em pelo menos um dos casos, ele conseguiu extrair a senha da rede Wi-Fi diretamente do equipamento comprometido, expondo todos os dispositivos conectados naquela rede.
Especialistas em segurança cibernética alertam que milhões de roteadores em todo o mundo podem ser afetados por essa falha, considerando a ampla adoção dos componentes da Broadcom no mercado de equipamentos de rede. A recomendação imediata é que fabricantes e provedores de internet trabalhem juntos para disponibilizar correções de segurança o mais rápido possível.
Fonte: The Hacker News