Um ataque cibernético atingiu um sistema legado da OpenCode durante a noite de 16 de outubro, comprometendo potencialmente chaves de programação de provedores de inteligência artificial de terceiros que desenvolvedores haviam armazenado no serviço Console da empresa.
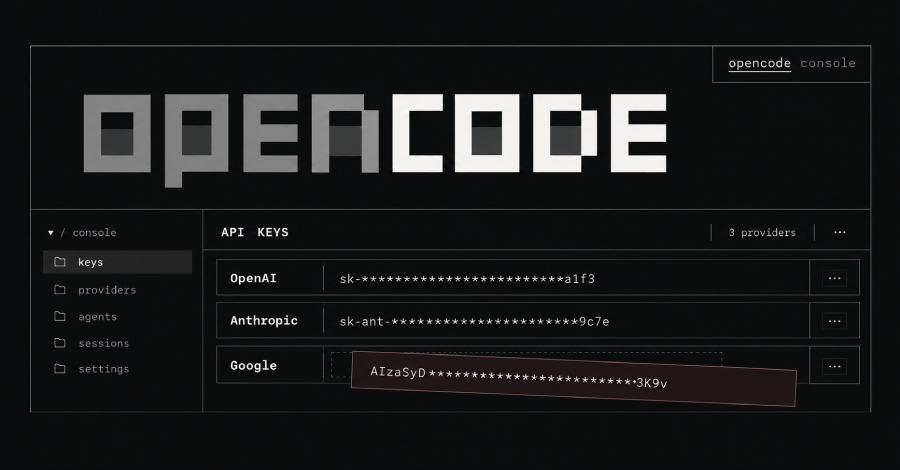
O Console funciona como um ambiente de trabalho hospedado opcional oferecido pela OpenCode. Por meio dele, equipes de desenvolvimento conseguem armazenar suas chaves de acesso das plataformas OpenAI, Anthropic e Google, permitindo que todos os membros do projeto utilizem modelos de inteligência artificial sem a necessidade de configurar credenciais individualmente.
A companhia revelou que o incidente pode ter exposto informações sensíveis de clientes que utilizavam essa funcionalidade. A OpenCode ainda não confirmou quantos usuários foram afetados ou se houve acesso efetivo aos dados, mas recomendou que todos os clientes que salvaram chaves de API no Console façam a rotação imediata de suas credenciais.
Este tipo de vazamento representa um risco significativo, já que as chaves de API podem permitir que atacantes utilizem recursos de inteligência artificial em nome dos proprietários legítimos, gerando custos não autorizados e possíveis violações de dados.
Fonte: The Hacker News