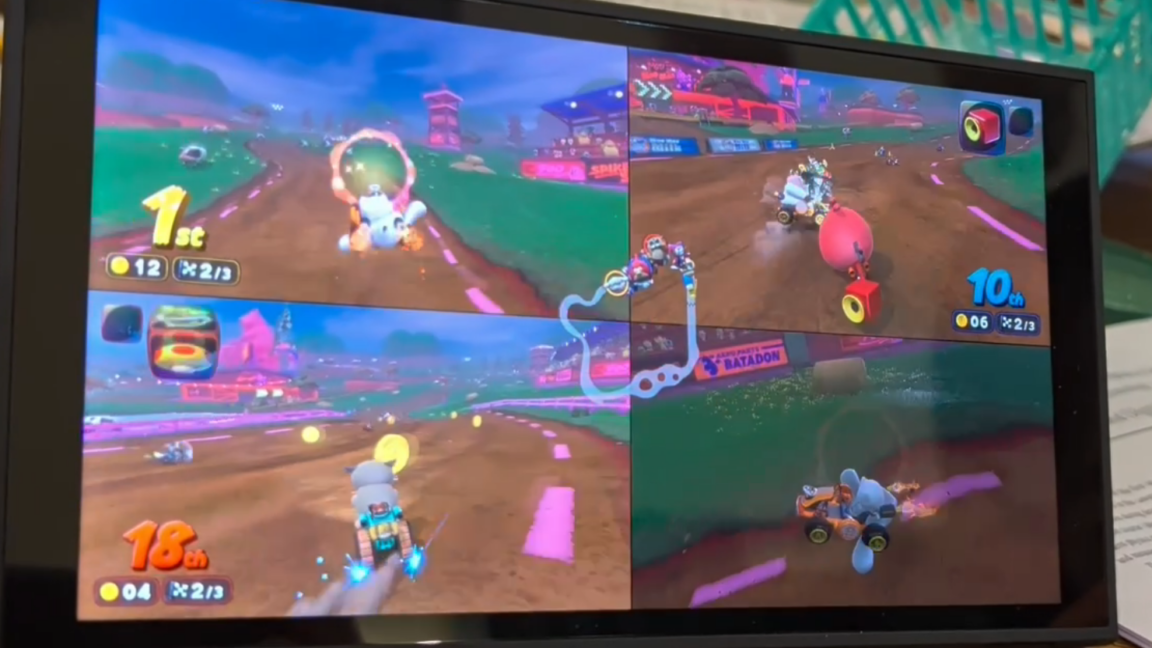
Um especialista em segurança digital conseguiu demonstrar um jailbreak parcial exclusivamente por software no Nintendo Switch 2, abrindo caminho para que entusiastas possam executar aplicativos não oficiais e modificar jogos no console.
O researcher Sammy Hajhamid revelou ter conquistado o chamado acesso "userland", que permite executar aplicativos homebrew, realizar engenharia reversa e modificações em títulos do Switch 2, fazer backup de arquivos de save diretamente do aparelho e acessar a maioria dos periféricos do console através da técnica MMIO (mapeamento de Entrada e Saída de Memória).
O método de invasão explora uma vulnerabilidade encontrada na versão original do Switch do SmileBasic 4, ambiente de programação bastante popular entre os usuários de hardware Nintendo ao longo dos anos. Trata-se de um hack "tethered", ou seja, que depende de um computador com sistema operacional macOS ou Linux conectado à mesma rede local para executar um pacote node.js especialmente desenvolvido para habilitar o acesso privilegiado ao sistema.
Para descobrir a falha, Hajhamid utilizou a inteligência artificial Codex, da OpenAI, para analisar o interpretador da linguagem do SmileBasic. O researcher empregou uma estrutura personalizada capaz de enviar comandos USB ao sistema e visualizar os resultados através da saída HDMI, além de controlar o reinício do console por meio de um interruptor de luz conectado por Bluetooth.
Após aproximadamente duas semanas de trabalho intenso, a estrutura desenvolvida identificou um erro de transbordamento de número inteiro de 32 bits que ocorre quando itens são removidos de um vetor no SmileBasic. Essa falha concede acesso a um ponteiro de vetor, permitindo a leitura e gravação em áreas restritas da memória do sistema.
Fonte: Ars Technica