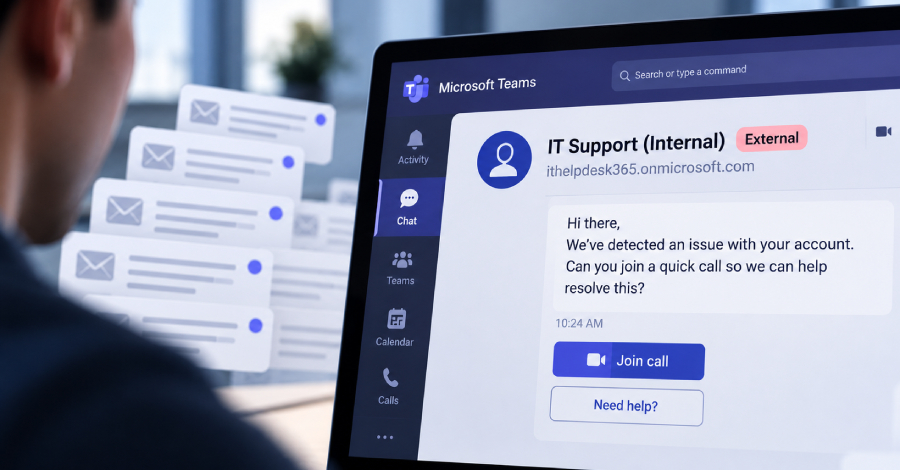
Especialistas em segurança digital estão alertando para um padrão recorrente de ataques cibernéticos que já foi identificado em centenas de casos. Os criminosos estão utilizando a função de chat externo da plataforma de comunicação Microsoft Teams para se passar por técnicos de suporte e enganar as vítimas.
Segundo os pesquisadores, os atacantes criam contas temporárias e usam identidades falsas de departamentos de tecnologia para entrar em contato com os utilizadores. A partir daí, conseguem convencer as vítimas a conceder acesso remoto aos seus dispositivos ou a baixar arquivos maliciosos.
O método permite a instalação de programas nocivos que podem criptografar todos os dados do computador, tornando-os inacessíveis. Os cibercriminosos então exigem pagamentos em dinheiro para devolver o acesso aos arquivos, prática conhecida como ransomware.
Os investigadores apontam que os golpes seguem sempre o mesmo esquema: uso de contas descartáveis, abordagens com urgência e pedido de conexão remota. A recomendação é que as organizações treinem seus colaboradores para verificar a identidade de qualquer pessoa que solicite acesso remoto.
Fonte: The Hacker News