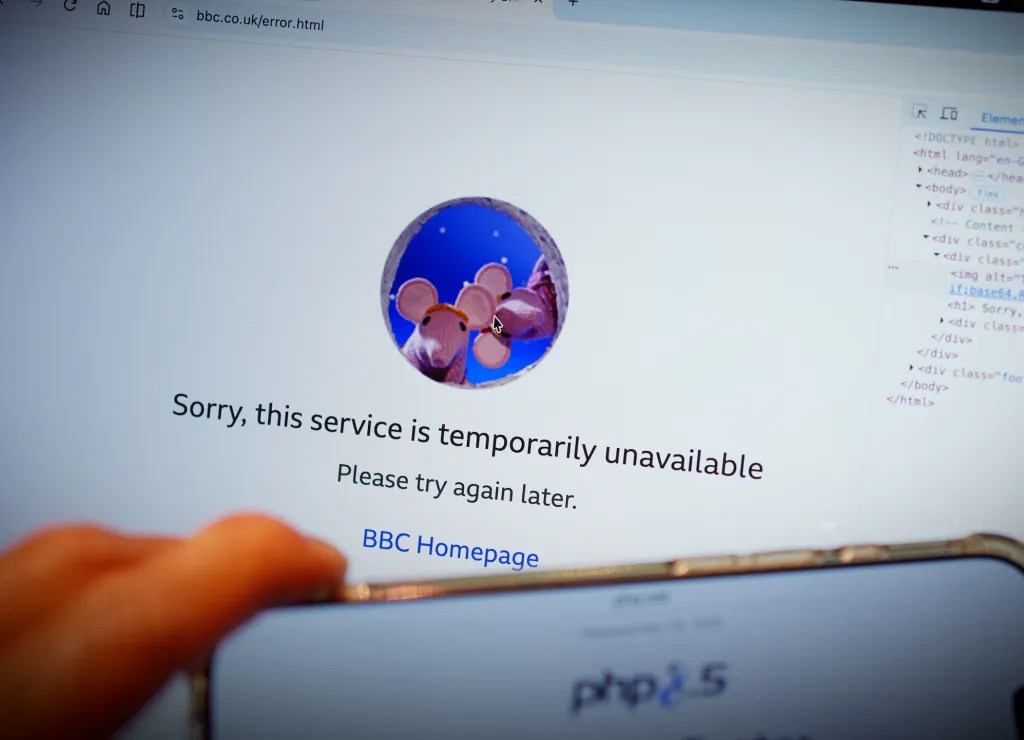
A agência de cibersegurança dos Estados Unidos, conhecida como CISA, confirmou nesta semana que grupos de hackers estão ativamente explorando duas vulnerabilidades consideradas críticas na linguagem de programação PHP, amplamente utilizada na internet. O órgão federal ordenou que todas as agências civis do governo americano corrijam seus sistemas no prazo máximo de três dias.
As correções de segurança foram disponibilizadas pela fundação sem fins lucrativos que mantém o PHP há menos de uma semana. As falhas permitem que invasores acessem remotamente sistemas vulneráveis pela internet sem a necessidade de utilizar senhas, representando um risco significativo para a segurança digital.
Estima-se que aproximadamente setenta por cento dos servidores web conectados à internet utilizem alguma versão do PHP, o que coloca em xeque uma vasta quantidade de sites e aplicações em todo o mundo. A gravidade da situação fez com que alguns governos e grandes empresas decidissem tirar temporariamente seus sites do ar para aplicar as correções necessárias.
As vulnerabilidades, denominadas PHP2Shell, permaneciam escondidas no código do software por anos. Embora tenham sido identificadas inicialmente há dois anos, a fundação responsável pelo PHP informou que não existia uma forma prática para que hackers as explorassem, o que levou à decisão de não priorizar a correção.
A situação mudou recentemente quando pesquisadores de uma empresa de segurança chamada Calif conseguiram desenvolver um método de exploração das falhas com auxílio de modelos de inteligência artificial. Essa descoberta reacendeu os alertas sobre os riscos associados às vulnerabilidades.
A CISA não revelou a identidade dos grupos responsáveis pelos ataques em seu comunicado oficial, porém a confirmação da exploração ativa aumenta a pressão sobre organizações de todos os portes para que atualizem seus sistemas imediatamente e evitem comprometimentos, interrupções de serviços e vazamentos de dados.
Especialistas em segurança alertam que essas falhas fazem parte de um cenário mais amplo de riscos envolvendo tecnologias web antigas, que sustentam grande parte da infraestrutura da internet moderna, mas que sofrem há anos com falta de recursos e investimentos insuficientes para manutenção e revisão de segurança.
Fonte: TechCrunch