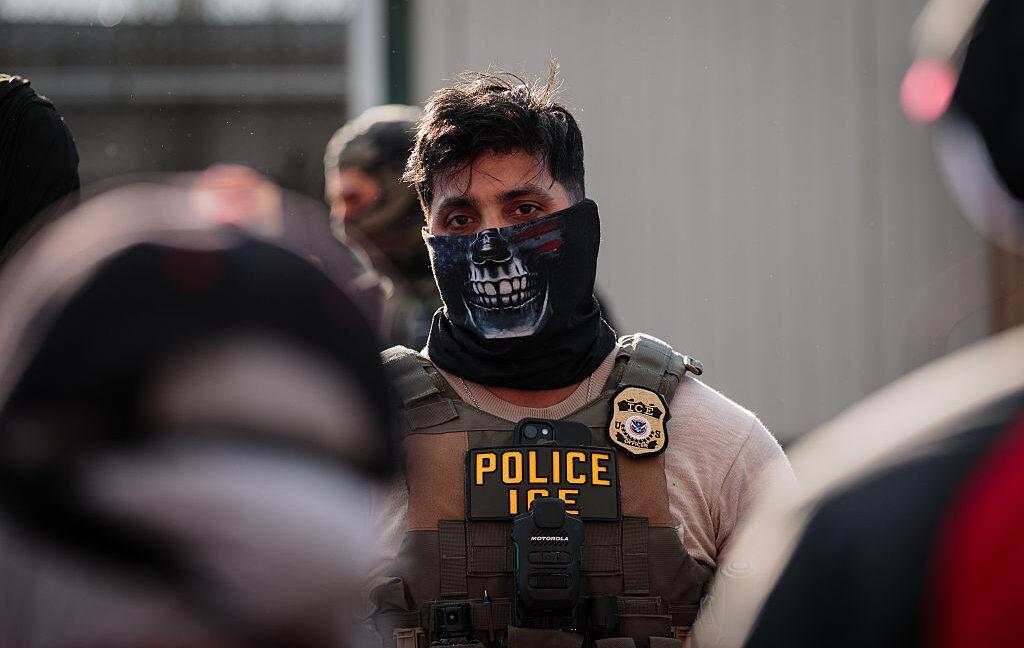
Uma falha massiva de segurança expôs informações sigilosas de mais de 41 mil empregados e prestadores de serviço do Departamento de Segurança Interna dos Estados Unidos, revelando detalhes sobre a estrutura operacional da agência e seus programas de vigilância.
Os registros comprometidos incluem endereços de correio eletrônico, números de telefone e locais de trabalho dos servidores, além de referências a sistemas internos e informações confidenciais sobre operações sob cobertura e programas de monitoramento. No total, o vazamento oferece um mapeamento completo de como o departamento está organizado e funciona.
Os dados abrangem o Departamento de Segurança Interna e sete agências que o compõe, incluindo a Imigração e Controle Aduaneiro e a Alfândega e Proteção de Fronteiras. As informações tiveram sua última atualização em 19 de agosto de 2026.
A organização sem fins lucrativos especializada em transparência Segredos de Negação Distribuída, em conjunto com a pesquisadora de segurança digital e jornalista maia arson crimew, analisaram previamente os dados para a publicação Wired. Segundo eles, o material foi obtido por um grupo que se autodenomina Departamento da Paz.
O arquivo, batizado de "Icepick", foi disponibilizado publicamente na quarta-feira. Em comunicado, a organização afirmou que as informações foram extraídas do sistema de autenticação Okta do departamento.
Junto aos arquivos, os invasores deixaram uma mensagem: "Eles possuem as nossas informações, então é justo que nós tenhamos as deles."
Fonte: Ars Technica