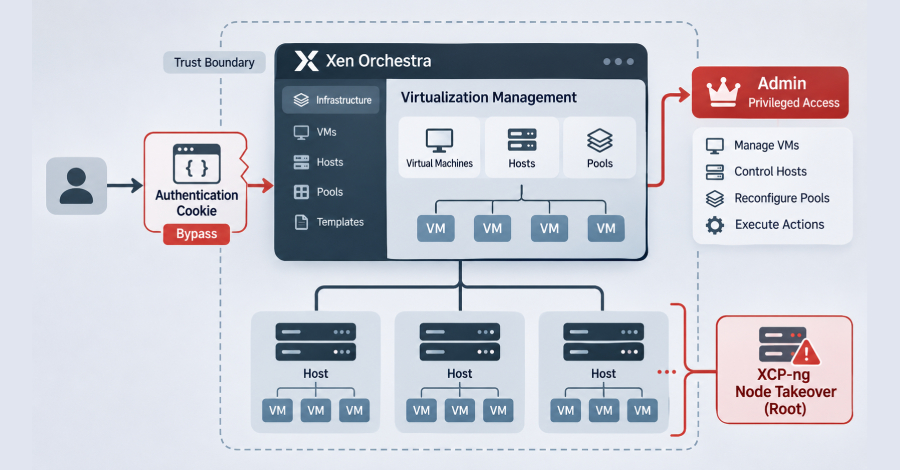
A empresa francesa de programas de computador Vates VMS emitiu um alerta sobre uma vulnerabilidade crítica de segurança no Xen Orchestra. Segundo a companhia, a falha de contorno de autenticação está sendo explorada ativamente e recebeu a identificação VSA-2026-062. Até o momento, o problema ainda não possui um identificador CVE.
De acordo com o comunicado, a análise do mecanismo de sessão faz com que a indicação de autenticação seja convertida em um objeto vazio. A autenticação da interface de programação de aplicações repassa esse objeto adiante, abrindo caminho para que um atacante obtenha acesso administrativo ao sistema.
Fonte: The Hacker News