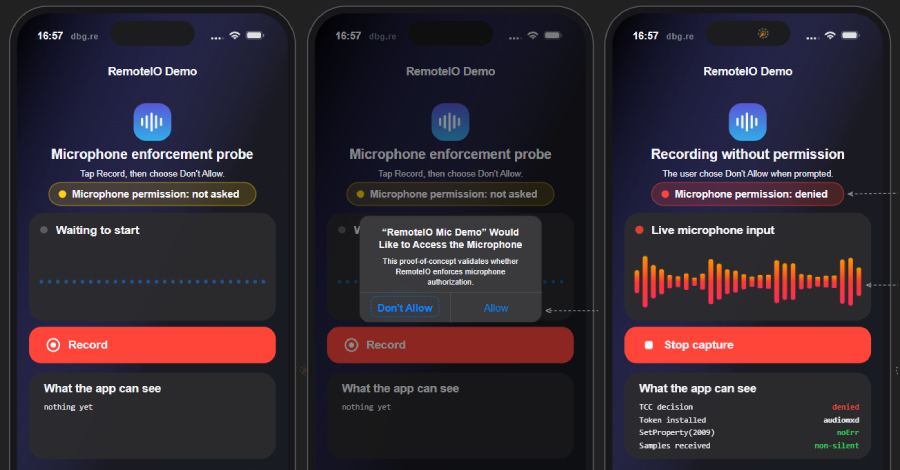
Uma vulnerabilidade já corrigida no serviço de áudio da Apple permitiu que aplicativos em iPhones e iPads gravassem áudio mesmo depois de o usuário tocar em "Não Permitir" na solicitação de acesso ao microfone. Ou seja, a recusa explícita do usuário não impedia a coleta de sons pelo aplicativo.
As primeiras atualizações de segurança com a correção foram publicadas em 17 de agosto. A falha affectava os dois principais sistemas da Apple para celulares e tablets.
Nem a Apple nem os dois pesquisadores que encontraram o problema relataram que a vulnerabilidade tenha sido utilizada em ataques. Até o momento, portanto, não há registro pública de exploração maliciosa.
Nik Tsytsarkin, integrante da equipe de segurança para testes adversários da Meta conhecida como Equipe X, publicou na semana passada os detalhes técnicos da descoberta. Mustafa, o outro pesquisador envolvido na identificação da falha, também participou da apuração.
O episódio reforça a importância de manter os aparelhos atualizados e de observar as permissões solicitadas pelos aplicativos, especialmente o acesso ao microfone.
Fonte: The Hacker News