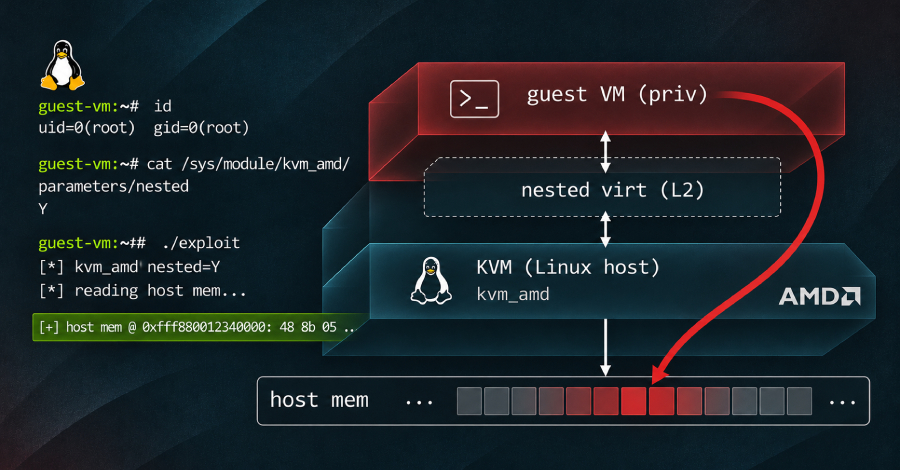
Uma vulnerabilidade no KVM, o hipervisor integrado ao núcleo do Linux, permitiu que pesquisadores lessem cerca de 127 gigabytes da memória de um servidor em nuvem da DigitalOcean a partir de uma máquina virtual controlada por eles. O acesso ocorreu dentro de um ambiente virtual próprio, mas, em servidores compartilhados, a memória alcançada pode conter dados de máquinas virtuais de outros clientes.
Registrada como CVE-2026-99312, a falha atinge somente servidores anfitriões equipados com processadores AMD e que tenham a virtualização aninhada ativada. Em ambientes compartilhados, a memória acessada pode incluir dados de máquinas virtuais de outros clientes, o que aumenta a preocupação com isolamento e privacidade na nuvem.
Versões corrigidas do núcleo do Linux já foram disponibilizadas, segundo o informe sobre a falha. A existência da correção reduz o risco, mas ambientes que ainda não aplicaram a atualização permanecem vulneráveis.
Fonte: The Hacker News