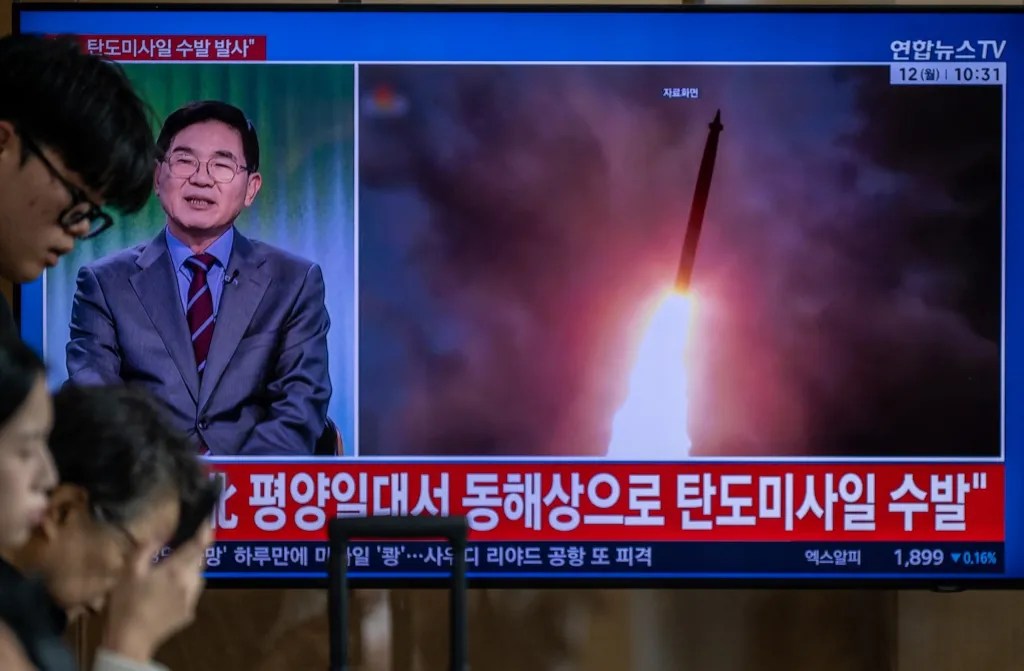
O Departamento de Justiça dos Estados Unidos emitiu um alerta sobre uma crescente operação de hackers ligados ao regime da Coreia do Norte que está utilizando cidadãos americanos como facilitadores para realizar ataques cibernéticos contra empresas norte-americanas. Em anúncio realizado na terça-feira, promotores públicos informaram que pelo menos duas pessoas foram acusadas criminalmente e presas, além de serem realizadas buscas em dezenas de locais suspeitos no estado do Texas.
As investigações revelaram que grupos ligados a Pyongyang operavam à distância, infiltrando-se em empresas americanas através de funcionários que utilizavam identidades roubadas de cidadãos norte-americanos. As autoridades federais apreenderam mais de 180 computadores que haviam sido enviados por empresas americanas para seus novos funcionários contratados, sem saber que se tratavam de espiões sancionados pelo regime.
Segundo o órgão, mais de 40 residências foram vasculhadas no Texas, representando o maior número já divulgado de locais utilizados para facilitar os ataques cibernéticos norte-coreanos. Pelo menos dois americanos facilitadores eram proprietários desses imóveis. A empresa de segurança cibernética CrowdStrike, que auxiliou a polícia federal nas investigações, explicou que essas redes de equipamentos são fundamentais para que hackers norte-coreanos superem os desafios físicos, financeiros e legais de não estarem fisicamente presentes nos Estados Unidos.
Os promotores afirmaram que pelo menos 70 empresas sediadas nos Estados Unidos foram infiltradas pelos hackers, que teriam movimentado aproximadamente 3 milhões de dólares em fundos roubados. O departamento não revelou os nomes das empresas afetadas, mas especificou que atuam nos setores de saúde, suporte cibernético, varejo, comunicações e manufatura, espalhadas por Ohio e outros 16 estados, além do Distrito de Columbia.
"Cada vez mais, profissionais de tecnologia da informação norte-coreanos estão recorrendo à contratação de facilitadores americanos para contornar as melhorias nas detecções do setor privado e nas ações das forças policiais", declarou o Departamento de Justiça. Em resposta, o Bureau Federal de Investigação alertou que existem "milhares" de trabalhadores de tecnologia controlados pelo estado norte-coreano operando em empresas ocidentais, representando uma "ameaça significativa à segurança nacional e risco interno de roubo de propriedade intelectual".
O esquema permite que norte-coreanos obtenham empregos em empresas norte-americanas e europeias, recebam salários e, em seguida, roubem informações sensíveis e propriedade intelectual enquanto trabalham como funcionários. As empresas vítimas também são extorquidas para realizar pagamentos adicionais aos invasores. Esse modelo de trabalhadores de tecnologia remotos representa uma das várias fontes de receita ilícita do regime norte-coreano, que também inclui ataques a plataformas de criptomoedas e projetos de código aberto, com o objetivo de financiar seu programa nuclear sob sanções internacionais.
Especialistas estimam que o regime tenha roubado pelo menos 2 bilhões de dólares em criptomoedas durante o ano de 2025. Análises anteriores indicaram que hackers norte-coreanos foram responsáveis por aproximadamente metade de todas as invasões manuais documentadas no último ano, riferendosi ad attacchi condotti da operatori umani e não por ferramentas automatizadas.
Fonte: TechCrunch