Pesquisadores de segurança digital revelaram uma operação de software malicioso voltada para instituições financeiras brasileiras. O conjunto de ferramentas, denominado KREMLIN, é monitorado pela empresa Elastic Security Labs sob a denominação REF9334.
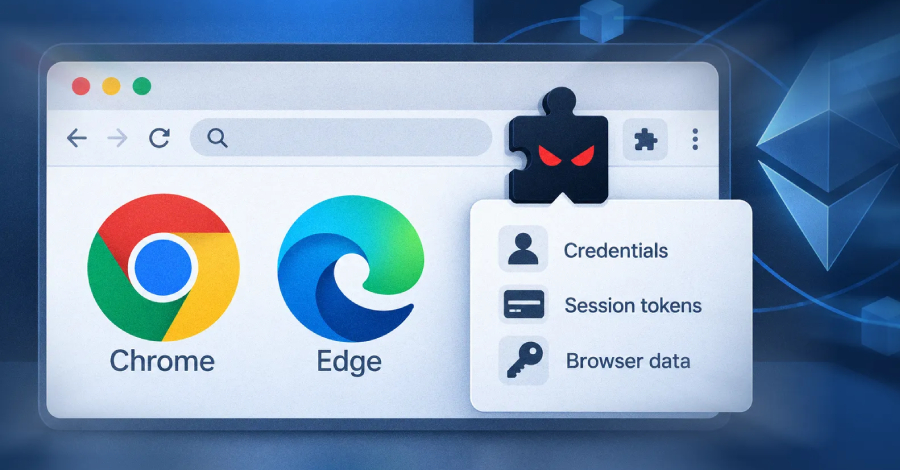
A ameaça está em atividade desde pelo menos maio de 2025. Os criminosos virtuais utilizam armadilhas digitais que imitam páginas oficiais de mais de uma dezena de bancos brasileiros para enganar as vítimas. Quando induzidas a acessar esses links fraudulentos, as pessoas têm uma extensão prejudicial instalada automaticamente nos navegadores Google Chrome e Microsoft Edge.
Após a infecção, o KREMLIN consegue capturar credenciais de acesso e tokens de sessão dos usuários. Isso permite que os invasores assumam o controle de contas bancárias e realizem transações financeiras não autorizadas. Os especialistas alertam que a operação continua ativa e que os métodos de distribuição estão se tornando cada vez mais elaborados.
Fonte: The Hacker News