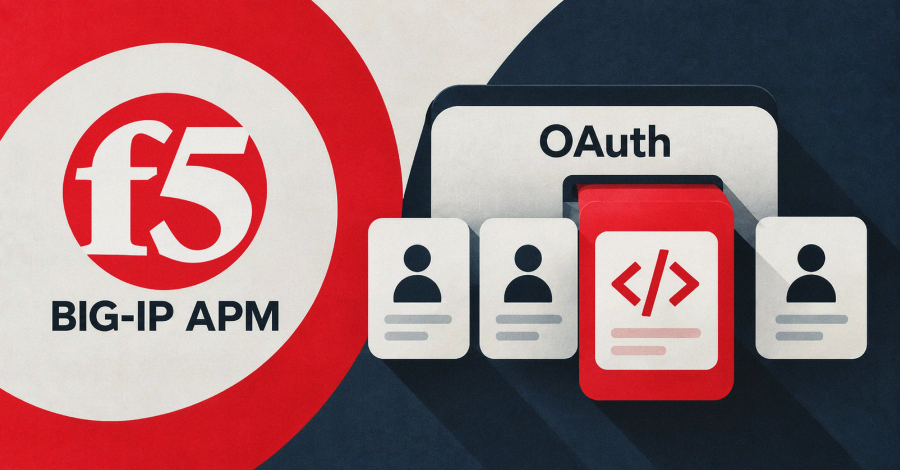
A empresa F5 Networks disponibilizou correções de emergência para uma vulnerabilidade grave em seu produto de gestão de acesso, o BIG-IP Access Policy Manager. A falha permite que invasores executem comandos remotamente em servidores vulneráveis sem necessidade de autenticação prévia.
A falha recebeu o identificador CVE-2026-94127 e atinge exclusivamente as instalações onde o sistema de gestão de acessos funciona como servidor de autorização OAuth, responsável por emitir tokens de acesso para aplicativos integrados. Nessas configurações específicas, a vulnerabilidade pode ser explorada para obter controle não autorizado sobre o equipamento.
A companhia publicou um comunicado de segurança no dia 22 de setembro orientando os clientes afetados a aplicarem imediatamente as correções disponibilizadas. As correções de emergência já estão disponíveis para todas as versões suportadas do produto.
Especialistas em segurança cibernética alertam que esta classe de vulnerabilidade é particularmente perigosa por permitir invasões sem que o atacante precise de credenciais válidas. Organizações que utilizam o BIG-IP APM como provedor de autenticação OAuth devem priorizar a atualização imediata de seus sistemas.
Fonte: The Hacker News