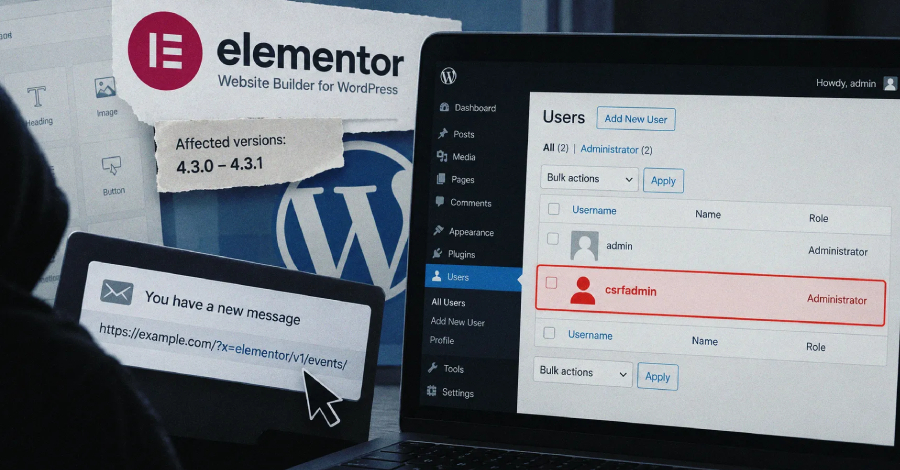
Uma vulnerabilidade de alta gravidade foi descoberta no Elementor, um dos plugins mais populares para construção de sites na plataforma WordPress. A falha, classificada como falsificação de solicitação entre sites (CSRF), permite que atacantes não autenticados criem contas de administrador fraudulentas e assumam o controle total de sites vulneráveis.
A brecha de segurança ainda não recebeu um código de identificação CVE, mas obteve uma pontuação de 8.8 na escala CVSS, que vai até 10.0, indicando um risco significativo. A exploração da vulnerabilidade ocorre quando um administrador do site clicado em um link especialmente criado por um invasor.
A falha afeta especificamente algumas versões do plugin Elementor Website Builder. Os administradores de sites WordPress que utilizam este componente são orientados a manter o software atualizado e a estar atentos a links suspeitos, evitando clicar em endereços desconhecidos ou não solicitados.
Especialistas em segurança recomendam a aplicação de medidas preventivas, incluindo a utilização de tokens de verificação em formulários e a implementação de barreiras adicionais contra ataques CSRF. A equipe responsável pelo Elementor ainda não disponibilizou uma correção oficial para o problema.
Fonte: The Hacker News