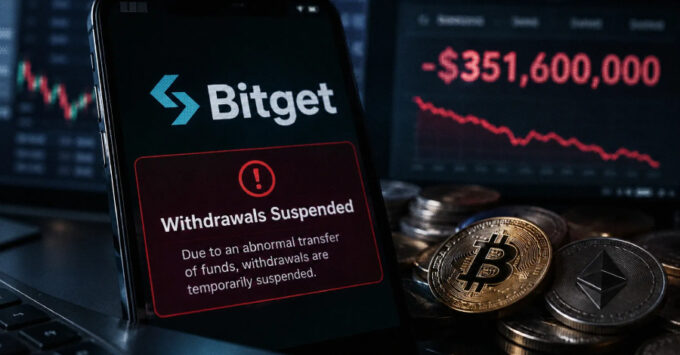

Investigadores sospeitan que cibercriminosos ligados ao governo da Corea do Norte realizaron o maior roubo de moedas digitais registrado neste ano, desviando mais de 351 milhões de dólares dos servidores da corretora de criptomoedas Bitget durante um ataque cibernético realizado na quinta-feira.
De acordo com publicações feitas pela própria Bitget na plataforma X, o computador dos invasores permitiu a transferência não autorizada de ativos digitais a partir das chamadas carteiras quentes, que são aquelas conectadas à internet e utilizadas para negociações ativas. A empresa decidiu imediatamente suspender todos os saques de criptomoedas em sua rede como medida preventiva.
A quantia roubada supera amplamente o anterior recorde deste ano, um ataque de 340 milhões de dólares ocorrido em setembro, quando o responsável acabou devolvendo quase a totalidade dos fundos, com exceção de 47 milhões de dólares. A corretora afirmou possuir um fundo de proteção aos usuários no valor de 464 milhões de dólares, recursos que devem ser suficientes para cobrir completamente as perdas decorrentes do incidente.
Gracy Chen, diretora executiva da Bitget, classificou a invasão como altamente compatível com os padrões de atuação de grupos hackers vinculados à Corea do Norte. Essas organizações criminosas têm sido consistentemente relacionadas a roubos massivos de criptomoedas e são suspeitas de explorar vulnerabilidades em programas de código aberto para atacar múltiplas vítimas simultaneamente, com o suposto objetivo de financiar o programa de armas nucleares do país asiático.
Dados da empresa de inteligência blockchain TRM Labs indicam que a Corea do Norte está envolvida em aproximadamente três quartos de todos os roubos de criptomoedas registrados durante o ano de 2026. Chen não informou quando a plataforma pretende retomar as operações de saque.
Fonte: TechCrunch