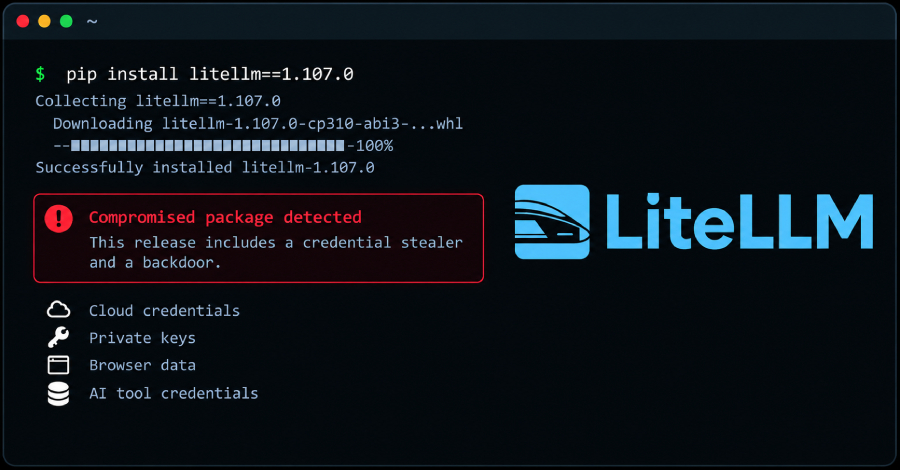
O pacote Python LiteLLM, amplamente utilizado por desenvolvedores, foi comprometido em um sofisticado ataque à cadeia de suprimentos de software. A versão 1.107.0 do pacote continha um malware capaz de roubar credenciais e uma porta dos fundos para acesso não autorizado a sistemas.
Ataques dessa natureza exploram a confiança que desenvolvedores depositam em bibliotecas de código aberto. Neste caso, a versão maliciosa foi distribuída tanto por meio de wheels no índice de pacotes Python quanto em imagens Docker, amplificando significativamente o alcance do comprometimento.
Empresas especializadas em segurança cibernética identificaram a ameaça após análises detalhadas. A plataforma Python Package Index, responsável pela hospedagem do pacote, acted rapidamente e colocou a versão comprometida em quarantine para impedir novas instalações.
Especialistas recomendam que desenvolvedores que utilizam o LiteLLM verifiquem imediatamente suas instalações e considerem a possibilidade de rotação de credenciais. Este incidente serve como mais um alerta sobre os riscos de ataques à cadeia de suprimentos de software, que podem afetar milhares de projetos simultaneamente.
Fonte: The Hacker News