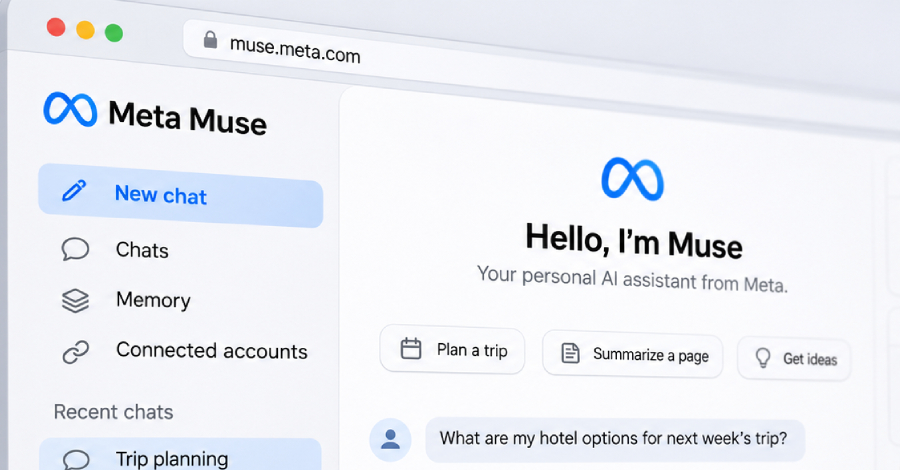
Uma única página maliciosa foi suficiente, em uma demonstração de laboratório, para que pesquisadores comprometessem o Muse, assistente da Meta, e extraíssem informações sensíveis. O experimento permitiu acessar conversas privadas e memórias armazenadas pelo assistente sem acionar qualquer solicitação de aprovação ao usuário.
Os pesquisadores também mostraram que o mesmo ataque poderia ser ampliado para alcançar as credenciais que o Muse guarda para as contas conectadas ao usuário. Assim, o alcance potencial da exploração não se limitaria ao histórico de interações com o assistente, podendo incluir dados de acesso a outros serviços vinculados.
Apesar da gravidade do cenário demonstrado, o trabalho não descreve um ataque contra usuários reais. Trata-se de um experimento conduzido em laboratório para evidenciar a possibilidade técnica de exploração, sem envolver o comprometimento de contas ou conversas fora desse ambiente controlado.
Fonte: The Hacker News