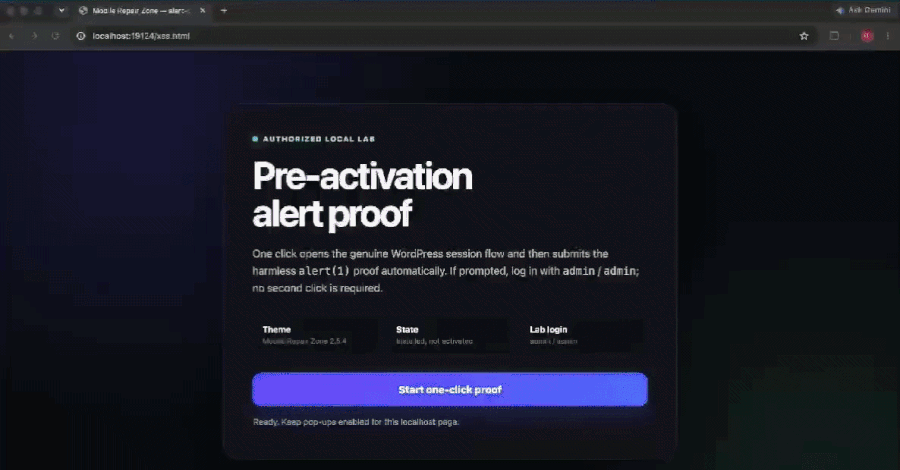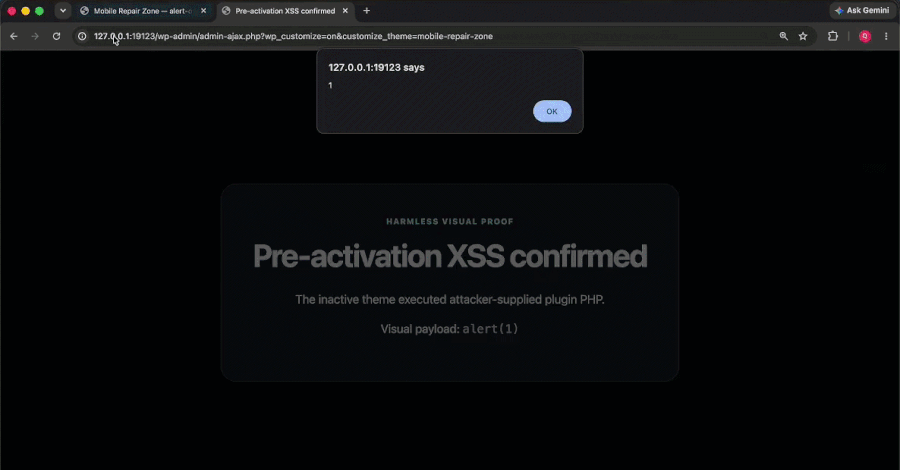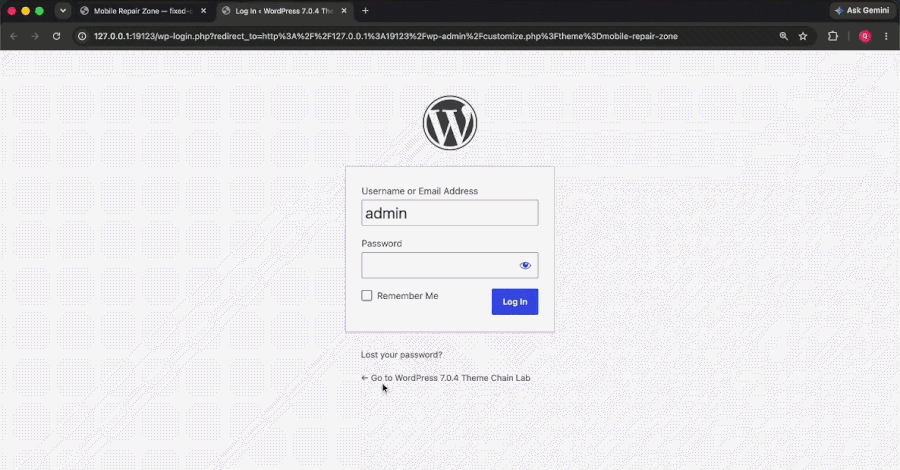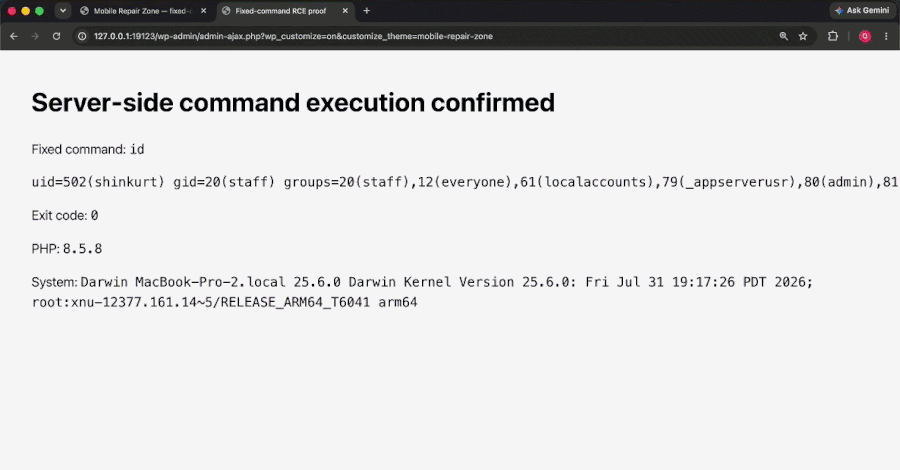
Uma vulnerabilidade crítica descoberta no sistema WordPress permite que invasores instalem temas maliciosos apenas com um clique do administrador em um link armado. A falha, denominada Click2Shell pelos pesquisadores da empresa de segurança pwn.ai, explora uma cadeia de ataques que dispensa qualquer interação direta com botões de confirmação.
Segundo os especialistas em segurança digital, o problema reside na forma como o WordPress processa solicitações de instalação de temas quando um administrador com sessão ativa acessa uma página especialmente criada por atacantes. O sistema automaticamente baixa e ativa o tema diretamente do diretório oficial WordPress.org, sem que a vítima perceba qualquer ação suspeita.
A equipe responsável pela plataforma já disponibilizou correções para todas as versões afetadas do sistema. Os administradores de sites que utilizam WordPress devem atualizar imediatamente para a versão mais recente, a fim de evitar que suas plataformas sejam comprometidas por meio dessa técnica.
De acordo com a empresa pwn.ai, a vulnerabilidade foi identificada em componentes principais do software e pode ser combinada com outras falhas para alcançar execução remota de código no servidor. Os pesquisadores alertam que o risco é particularmente elevado em ambientes onde os administradores acessam painéis de controle a partir de redes não protegidas.
Fonte: The Hacker News