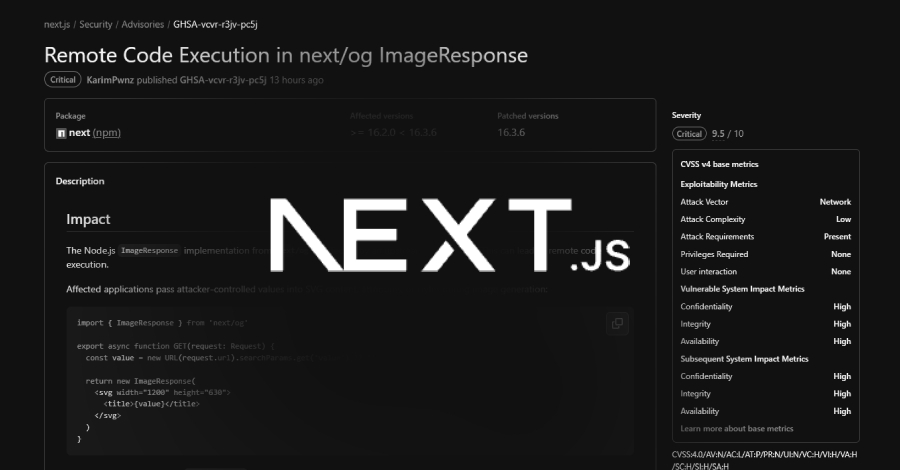
Uma nova brecha de segurança no framework Next.js pode possibilitar que invasores executem comandos em servidores através da funcionalidade ImageResponse, responsável pela criação de imagens de visualização para redes sociais, como as chamadas Open Graph.
A vulnerabilidade atinge aplicações que inserem dados controlados por usuários dentro das imagens geradas dinamicamente. Isso inclui informações provenientes de parâmetros presentes nas URLs das requisições, que podem ser manipuladas por pessoas mal-intencionadas.
A empresa Vercel, criadora do Next.js, disponibilizou a correção para o problema no dia 22 de setembro. A atualização resolve a falha que permitia a execução de código arbitrário no servidor, representando um risco significativo para sistemas que utilizam a ferramenta de geração de imagens.
Especialistas em segurança recomendam que desenvolvedores atualizem imediatamente suas aplicações para a versão mais recente do Next.js. Aqueles que implementaram soluções alternativas de geração de imagens devem revisá-las para garantir que não exponham dados externos diretamente nas criações visuais.
Fonte: The Hacker News