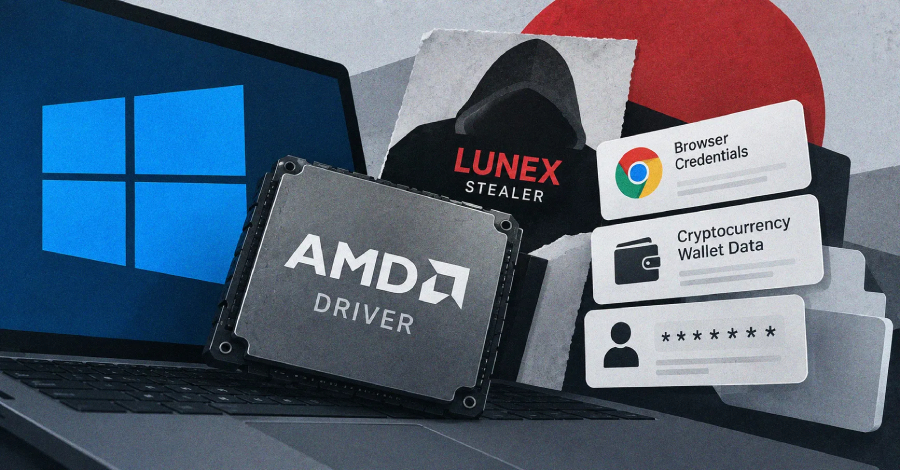
Especialistas em segurança digital da empresa Ontinue revelaram uma nova variante de software malicioso que consegue desativar mecanismos de proteção e furtar credenciais armazenadas em navegadores web. O programa, identificado como Lunex Stealer, representa uma ameaça sofisticada que faz parte de uma plataforma maior de distribuição de malwares disponíveis para contratação, conhecida no ambiente criminal como Malware como Serviço.
A infecção começa quando usuários de sites ukrainianos comprometidos se deparam com uma página falsa de verificação, semelhante ao sistema de segurança do Cloudflare. Esse método utiliza o chamado golpe ClickFix, no qual a vítima é induzida a executar comandos no próprio computador como se estivesse resolvendo um problema de segurança. A partir desse primeiro contato, tem início uma cadeia de ataque dividida em quatro estágios distintos.
O que torna essa ameaça particularmente perigosa é a exploração de um driver legítimo da fabricante de processadores AMD. Ao abusing esse componente de sistema, o malware consegue desativar ferramentas de monitoramento de segurança instaladas no computador da vítima. Com essa barreira neutralizada, o programa segue para a extração de dados sensíveis, incluindo senhas, histórico de navegação e informações de preenchimento automático salvos nos principais navegadores.
A Ontinue enfatiza que essa campanha foi projetada especificamente para atingir usuários que utilizam a língua ukrainiana, sugerindo uma operação direcionada e possivelmente vinculada a interesses estratégicos. A recomendação dos especialistas é que empresas e usuários individuais mantenham seus sistemas e softwares de segurança sempre atualizados, além de evitar inserir comandos solicitados por páginas de verificação suspeitas.
Fonte: The Hacker News