A agência norte-americana responsável pela cibersegurança e proteção de infraestruturas críticas adicionou duas falhas de segurança graves ao seu catálogo de vulnerabilidades que já estão sendo exploradas por invasores maliciosos. As brechas afetam sistemas amplamente utilizados em ambientes corporativos e de rede.
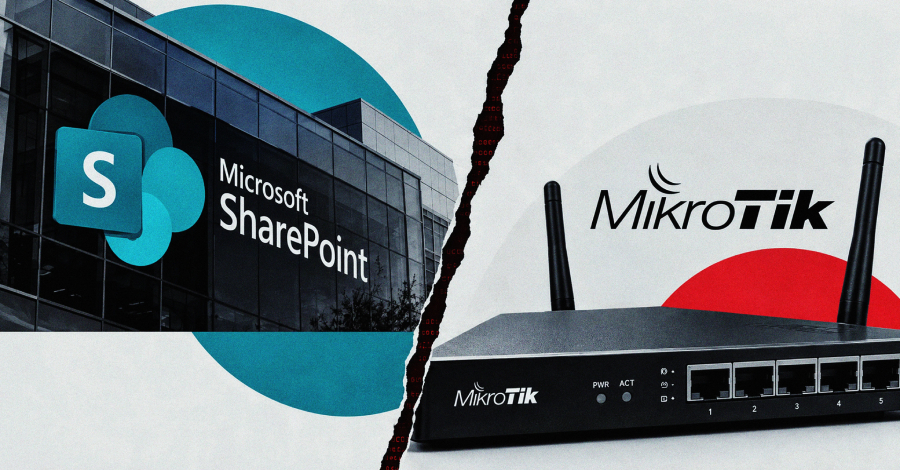
A primeira falha está relacionada ao Microsoft Office SharePoint, uma plataforma de colaboração empresarial. Essa vulnerabilidade permite que atacantes injetem código malicioso no sistema, comprometendo servidores e obtendo acesso não autorizado a dados sensíveis. A brecha foi classificada com pontuação elevada no sistema de avaliação de severidade de vulnerabilidades, indicando alto risco para as organizações.
A segunda falha atinge o sistema operacional utilizado em roteadores da MikroTik, equipamento bastante comum em redes de empresas e provedores de internet. A existência de evidências concretas de que essas vulnerabilidades estão sendo ativamente exploradas por grupos de cibercriminosos preocupa especialistas da área de segurança digital.
As empresas e administradores de sistemas são orientados a aplicar imediatamente as correções disponibilizadas pelos fabricantes e manter seus sistemas sempre atualizados para evitar possíveis invasões e roubos de informações.
Fonte: The Hacker News