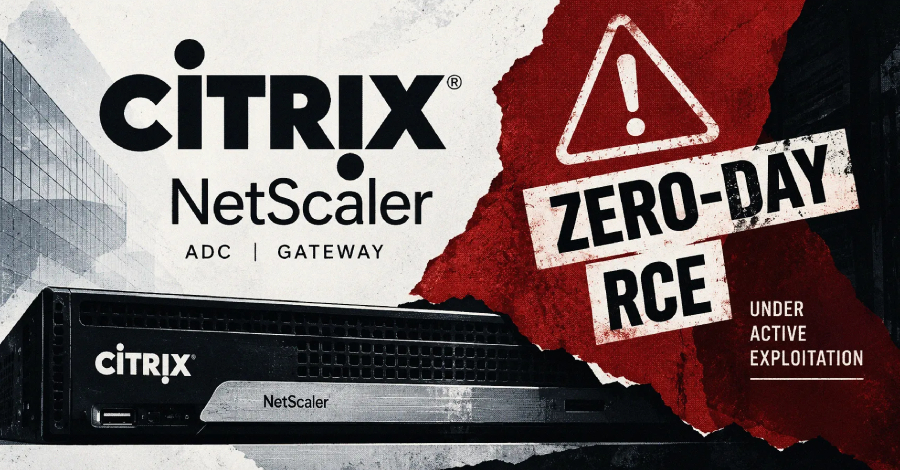
A empresa de segurança watchTowr revelou na semana passada que duas vulnerabilidades de dia zero estão sendo exploradas ativamente contra dispositivos da linha Citrix NetScaler. As falhas afetam especificamente os produtos NetScaler ADC e NetScaler Gateway, amplamente utilizados por empresas para balanceamento de carga e acesso remoto a redes corporativas.
Segundo os especialistas, as vulnerabilidades permitem que invasores executem código remotamente nos sistemas comprometidos, o que representa um risco crítico para a segurança das organizações. A empresa de segurança recomenda que os administradores retirem os dispositivos da internet imediatamente como medida preventiva.
A Citrix ainda não confirmou publicamente a existência das falhas nem publicou qualquer atualização de segurança para corrigi-las. Diante da ausência de uma correção oficial, alguns administradores de rede decidiram tirar os equipamentos do ar temporariamente até que uma solução seja disponibilizada pela fabricante. A situação gera preocupação entre os profissionais de segurança, já que os ataques já estão acontecendo no mundo real.
Especialistas recomendam que organizações que utilizam os produtos afetados monitoreiem seus sistemas constantemente em busca de atividades suspeitas e considerem fortemente a possibilidade de desconectar os dispositivos da rede como medida de mitigação enquanto a correção oficial não é released.
Fonte: The Hacker News