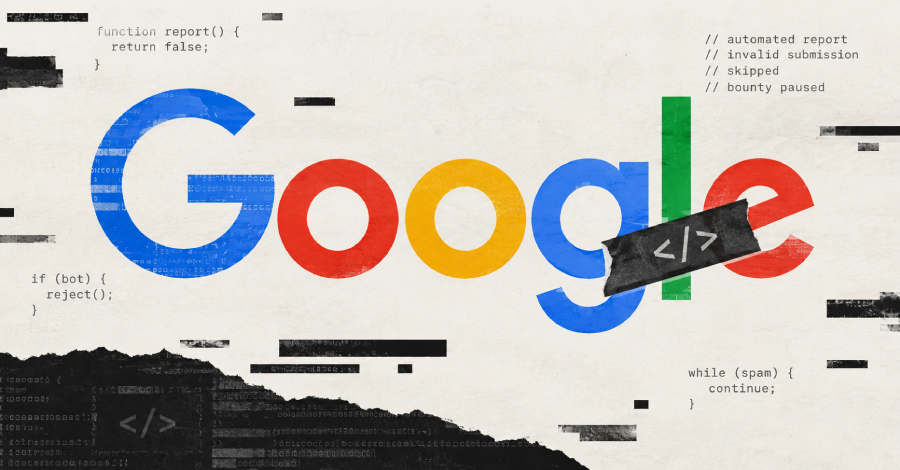
A gigante das buscas Google anunciou a suspensão temporária de seu programa de recompensas por falhas de segurança direcionado aos seus produtos de código aberto. A medida entrou em vigor no primeiro dia de outubro e afeta diretamente os pesquisadores que buscavam inúmerar melhorias nos sistemas de projetos amplamente utilizados.
A partir dessa data, não será mais possível enviar relatórios de vulnerabilidades encontradas em ferramentas como a linguagem de programação Go, o framework Angular e o protocolo de comunicação Protocol Buffers através do programa de caça a bugs. A decisão foi tomada após um aumento significativo na quantidade de envios automatizados considerados inválidos pelos analistas.
Apesar da pausa nas recompensas para falhas em produtos, a empresa manteve abertas as possibilidades de financiamento para relatórios relacionados a comprometimentos na cadeia de suprimentos de software. Além disso, todos os relatórios submetidos antes do início de outubro continuam sendo analisados e processados normalmente.
Fonte: The Hacker News