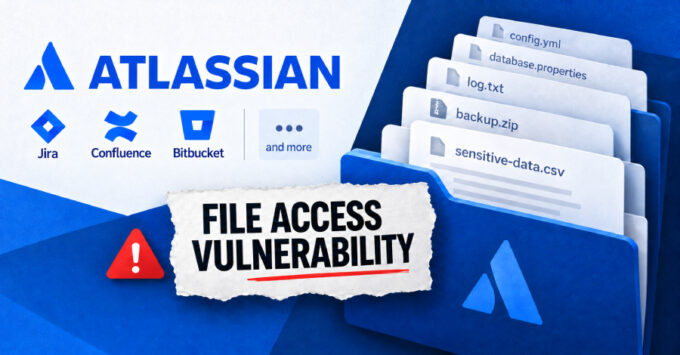
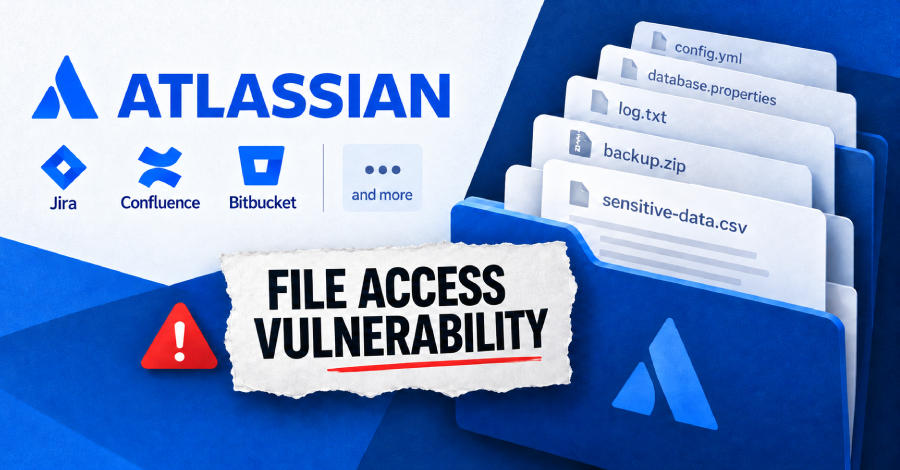
Uma vulnerabilidade de alta severidade foi descoberta em oito produtos da linha Atlassian Data Center, utilizados por empresas que preferem manter os sistemas em sua própria infraestrutura. A falha permite que invasores sem qualquer tipo de credencial de acesso consigam ler arquivos específicos localizados no diretório raiz de cada aplicação web.
De acordo com o alerta emitido pela Atlassian, o atacante precisa conhecer antecipadamente o nome exato e o caminho do arquivo que deseja acessar, pois a vulnerabilidade não permite a listagem do conteúdo dos diretórios. Isso limita, parcialmente, o potencial de exploração da falha.
A empresa divulguei a vulnerabilidade no dia 5 de outubro, atribuindo a ela o código de identificação CVE-2026-21589. O nível de gravidade foi classificado em 9.3 numa escala que vai até 10, indicando um risco extremamente crítico para as organizações afetadas.
Fonte: The Hacker News