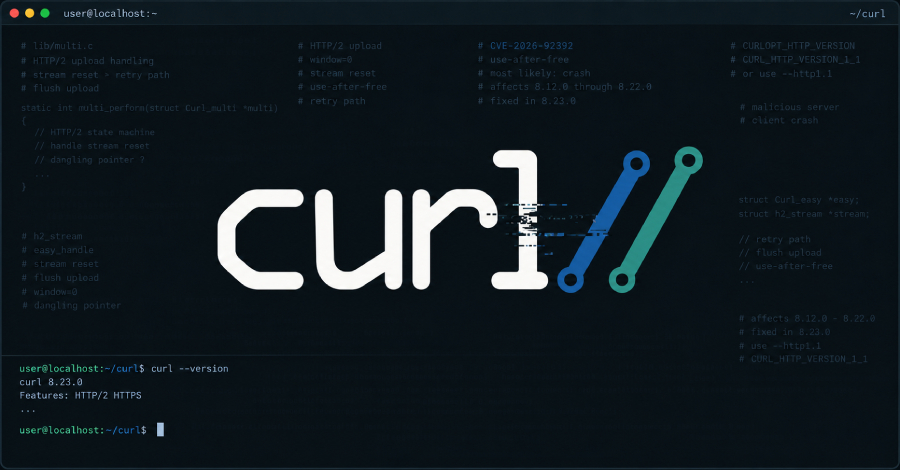
Uma vulnerabilidade foi descoberta na forma como a ferramenta curl processa uploads via protocolo HTTP/2. Um servidor mal-intencionado capaz de receber um upload pode corromper a memória da máquina cliente durante a transferência. O pesquisador que identificou o problema conseguiu transformar essa corrupção de memória em execução de código arbitrário no equipamento do cliente, demonstrando a gravidade da falha.
Para que a exploração funcione, o atacante precisa conhecer com precisão a configuração de compilação e o layout de memória do cliente. Sem essas informações detalhadas, a tentativa se limita a provocar uma falha no programa, fazendo o cliente travar. Por isso, embora a execução de código seja teoricamente possível, na prática um ataque real provavelmente resultaria apenas numa interrupção do serviço.
O projeto curl liberou a correção em 14 de outubro, com o lançamento da versão 8.23.0. A atualização resolve o problema de manipulação incorreta de uploads HTTP/2 e restabelece a integridade do processo de transferência. Os desenvolvedores recomendam que todos os usuários atualizem imediatamente para essa versão, a fim de mitigar o risco de possíveis ataques que poderiam explorar a falha.
Fonte: The Hacker News