A empresa LiteLLM revelou nesta sexta-feira os detalhes de um grave incidente de segurança que comprometeu sua infraestrutura de distribuição de software. O problema teve início quando uma chave mestra de acesso foi publicada inadvertidamente em um repositório público do GitHub, expondo sistemas críticos da plataforma.
Segundo o relatório released pela companhia, no dia 27 de maio de 2026, um arquivo de configuração contendo credenciais sensíveis foi commitado ao repositório lite-harness da organização LiteLLM-Labs. O documento continha a chave mestra que protegia uma implantação específica da plataforma de agentes da empresa.
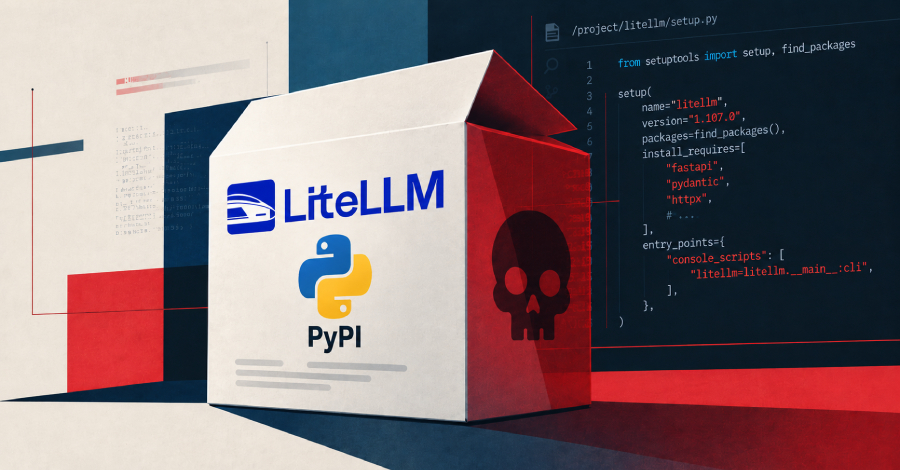
Com posse da credencial vazada, atores maliciosos conseguiram acessar tokens de autenticação do GitHub e infiltrar o pipeline de lançamento de um pacote Python popular. Os invasores conseguiram empurrar uma versão modificada e mal-intencionada da biblioteca, o que poderia afetar milhares de desenvolvedores que utilizam o pacote em seus projetos.
A LiteLLM pediu desculpas publicamente pelo incidente e informou que implementou medidas corretivas imediatas após tomar conhecimento do vazamento. A empresa também afirmou estar conduzindo uma investigação interna para evitar que situações semelhantes voltem a ocorrer no futuro.
Fonte: The Hacker News