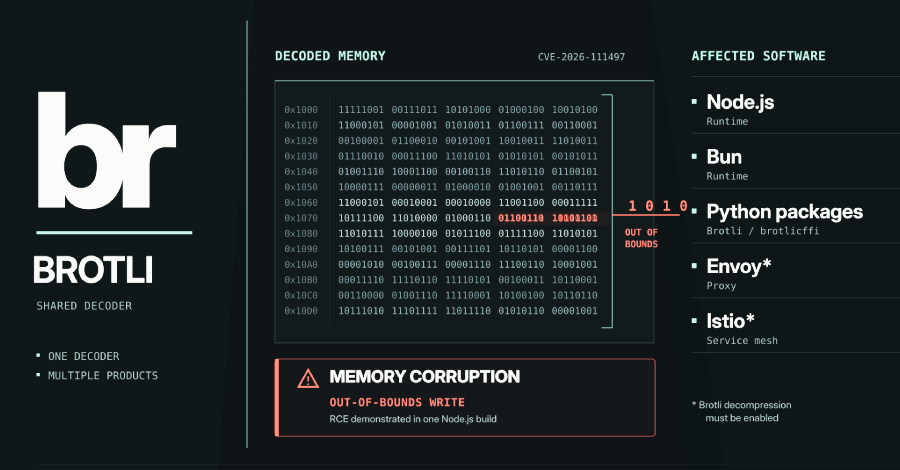
Uma falha grave de corrupção de memória foi identificada no decodificador Brotli desenvolvido pelo Google, colocando em risco diversos programas que lidam com a descompressão desse formato de compactação. A vulnerabilidade, catalogada como CVE-2026-111497, possibilita que dados compactados especialmente elaborados ultrapassem os limites de um buffer de memória, corrompendo o funcionamento de um programa e potencialmente permitindo a execução remota de código malicioso.
Entre os ambientes afetados estão o Bun, ambiente de execução JavaScript que tem conquistado popularidade entre desenvolvedores, os pacotes Python brotli e brotlicffi, amplamente utilizados para compressão de dados, além de proxies Envoy configurados para processar streams comprimidos pelo algoritmo Brotli. A amplitude do alcance torna o problema particularmente preocupante para equipes de segurança informatique.
Especialistas recomendam que desenvolvedores e administradores de sistemas apliquem imediatamente as correções disponibilizadas pelos mantenedores de cada software afetado. A falha demonstra como vulnerabilidades em bibliotecas de compressão podem ter consequências em cadeia, afetando ecossistemas inteiros de desenvolvimento de software.
Fonte: The Hacker News