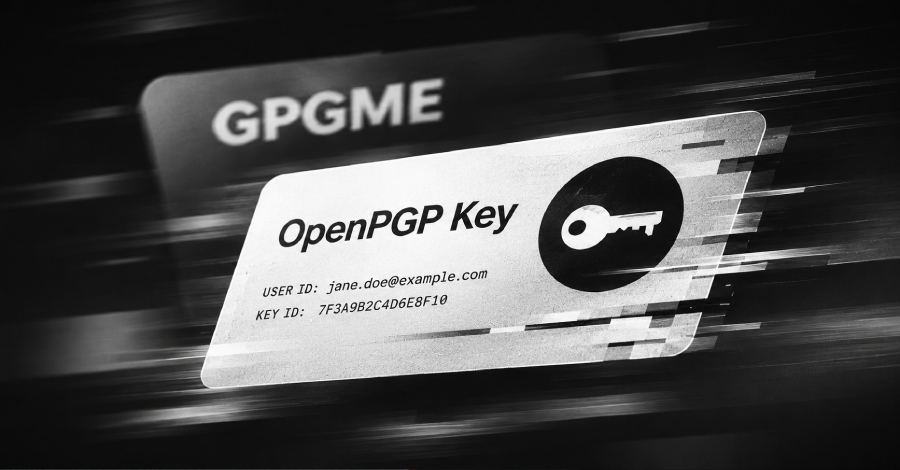
O projeto GnuPG emitiu ontem um alerta sobre uma vulnerabilidade crítica na GPGME, biblioteca padrão utilizada por aplicativos para interagir com o sistema de criptografia. O problema, registrado como CVE-2026-129975, pode ser acionado por uma chave OpenPGP maliciosa acompanhada de um identificador de usuário excepcionalmente longo.
A falha provoca um erro de memória que pode permitir que|Biografias?
Fonte: The Hacker News