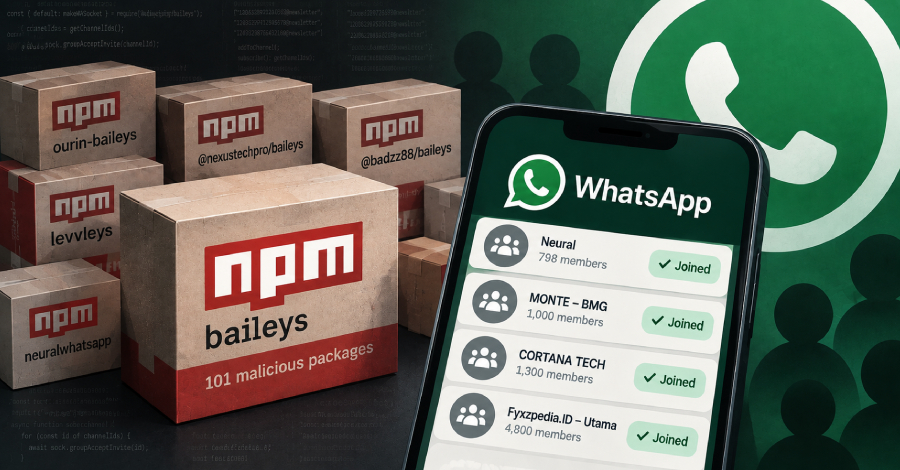
Especialistas em segurança digital descobriram um conjunto de cento e um pacotes maliciousos hospedados na plataforma npm que têm como objetivo captar desenvolvedores para uma campanha de inscrição em grupos do WhatsApp, batizada de PhantomSub.
De acordo com os pesquisadores Nir Zadok, Moshe Siman Tov Bustan e Vitalii Chepurko, da empresa de segurança OX Security, os pacotes fraudulentos exploram uma biblioteca de código aberto chamada Baileys para incluir as vítimas em grupos do aplicativo de mensagens sem o seu conhecimento ou permissão.
Os pacotes foram projetados para parecer legítimos e atrair desenvolvedores desatentos que utilizam gerenciadores de dependências em seus projetos. Ao serem instalados, o código malicioso ativa automaticamente a funcionalidade de inserção em grupos, comprometendo a privacidade e a segurança dos usuários afetados.
A descoberta reforça a necessidade de cautela ao instalar pacotes de fontes não verificadas, mesmo em ambientes de desenvolvimento aparentemente confiáveis. Especialistas recomendam a realização de auditorias regulares nas dependências dos projetos e a utilização de ferramentas de análise de segurança para mitigar riscos semelhantes.
Fonte: The Hacker News