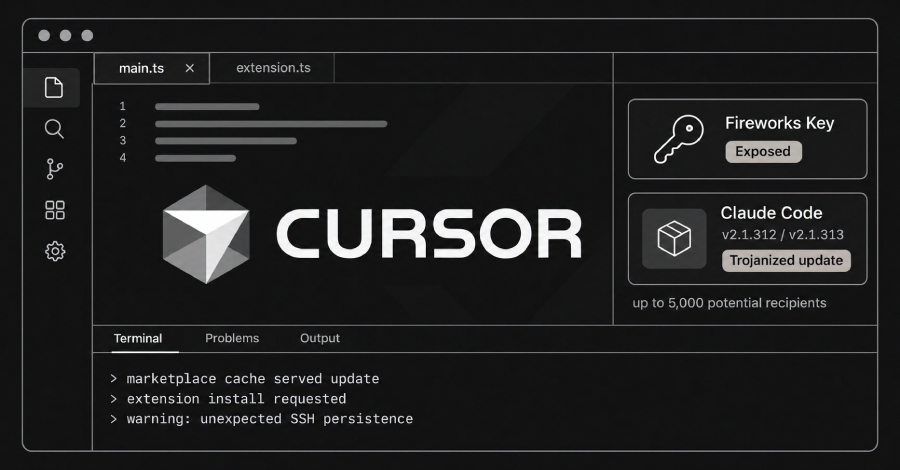
O comprometimento da extensão oficial de programação Claude, da Anthropic, dentro da loja de extensões do Cursor, começou com o roubo de uma chave de acesso que ficou exposta após uma invasão à Fireworks, empresa de inteligência artificial. A confirmação partiu do próprio Cursor, em uma atualização divulgada na sexta-feira.
De acordo com a empresa responsável pelo ambiente de desenvolvimento, um invasor obteve uma credencial que havia sido emitida pelo Cursor à Fireworks. O vazamento teria ocorrido do lado da Fireworks, e o criminoso digital aproveitou a chave para copiar dados de um recurso de acesso somente leitura.
Foi esse desvio de credencial que permitiu a adulteração da extensão Claude distribuída no catálogo do Cursor, transformando o complemento em um veículo para código malicioso. O episódio mostra como uma falha em um elo aparentemente secundário da corrente — um parceiro externo — pode comprometer diretamente o produto que chega ao usuário final.
O caso reforça a preocupação com a segurança da cadeia de suprimentos de software, em que extensões e complementos desenvolvidos por terceiros ganham acesso profundo a ambientes de trabalho. Credenciais compartilhadas entre empresas parceiras, quando vazam, se tornam atalhos para invasores que buscam atingir milhares de desenvolvedores de uma só vez.
A recomendação para equipes que utilizam complementos em ambientes de desenvolvimento é revisar permissões concedidas a integrações de terceiros, acompanhar comunicados oficiais dos fornecedores e verificar a procedência das versões instaladas, priorizando sempre os canais oficiais de distribuição.
Fonte: The Hacker News