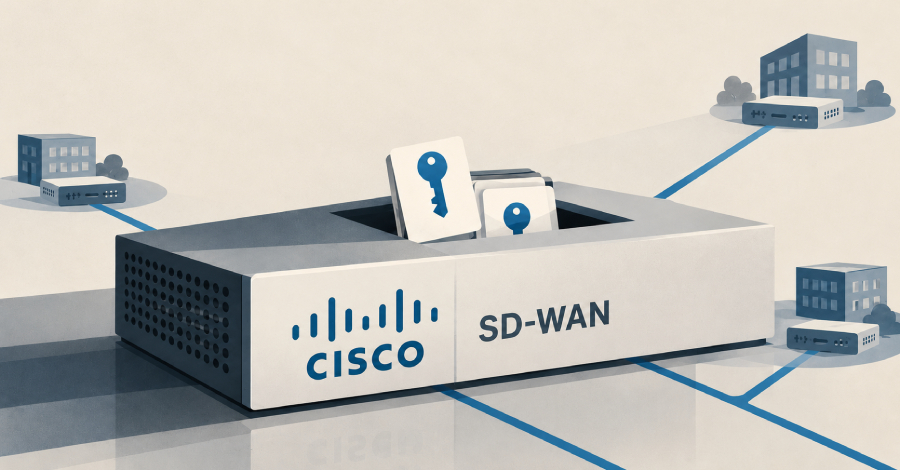
A Cisco Talos, divisão de inteligência em ameaças da empresa de tecnologia, revelou nesta terça-feira que invasores exploraram uma falha de segurança crítica na plataforma Catalyst SD-WAN, amplamente utilizada para gerenciar redes corporativas. A vulnerabilidade, que já foi corrigida em fevereiro, permitiu que os atacantes instalassem um software malicioso personalizado nos sistemas que controlam a rede de área extensa definida por software da organização afetada.
O malware, batizado pelos pesquisadores de KeyDrift, foi projetado especificamente para copiar as chaves de criptografia que protegem o tráfego de dados entre diferentes localidades da empresa. Após roubar essas credenciais, o programa as armazenava em arquivos temporários para posterior utilização pelos cibercriminosos, comprometendo potencialmente toda a comunicação segura da infraestrutura de rede.
Segundo o relatório publicado em 28 de outubro, a Cisco Talos classifica os ataques como eventos históricos, mas não revelou a data exata em que as invasões ocorreram nem identificou quais organizações foram prejudicadas. A empresa destacou que a falha utilizada pelos invasores já não representa risco, uma vez que a correção foi implementada há vários meses.
Fonte: The Hacker News