Especialistas em segurança cibernética descobriram que grupos de threat actors estão utilizando iscas semelhantes ao método ClickFix para espalhar um cavalo de Troia de acesso remoto ainda não documentado, batizado de ChainScript.
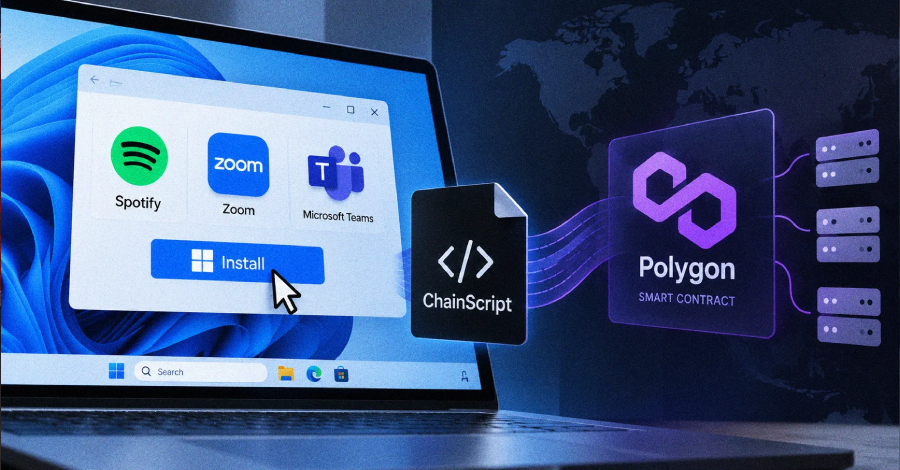
De acordo com o Blackpoint Adversary Pursuit Group, o ChainScript foi identificado sob diversas denominações de compilação, incluindo ComponentTask33, UpdateDigital, HostShared e OrchidViolet66. O malware se disfarça de softwares legítimos, simulando ser aplicativos populares como Spotify, Zoom Workplace e Microsoft Teams para enganar as vítimas.
Os pesquisadores revelaram que os invasores estão empregando a tecnologia blockchain da Polygon para implementar um sistema de rotação da infraestrutura de comando e controle, dificultando significativamente a detecção e o bloqueio das comunicações maliciosas.
Fonte: The Hacker News