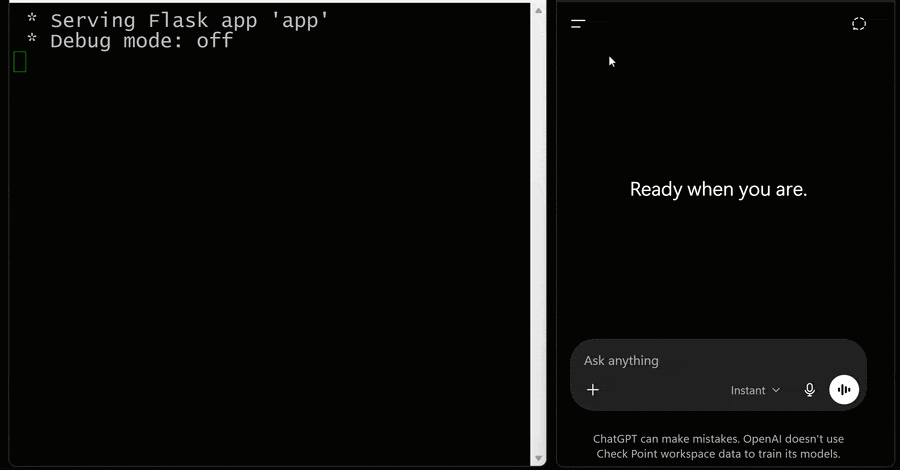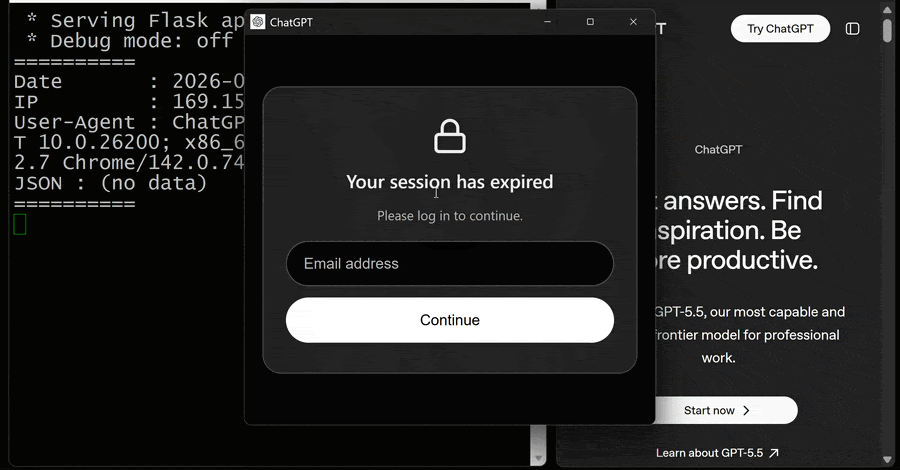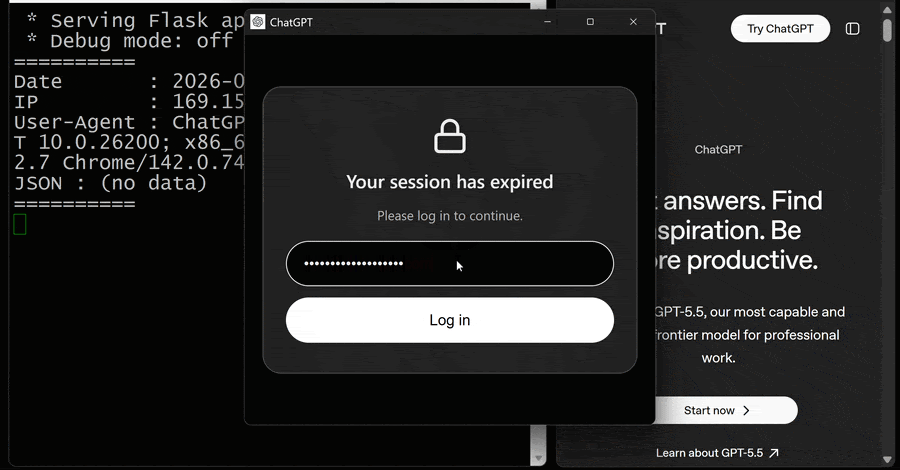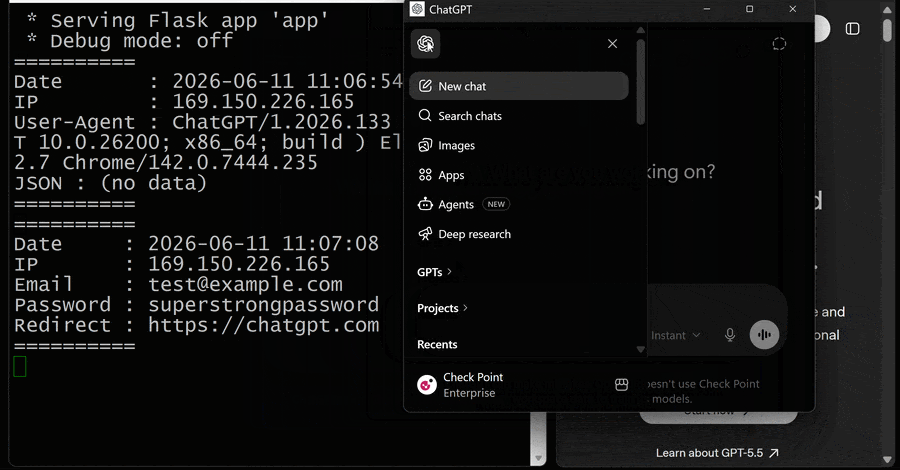
Pesquisadores especializados em segurança digital revelaram uma falha crítica que permitia driblar as proteções do modo de bloqueio no assistente virtual desenvolvido pela empresa OpenAI. A funcionalidade de segurança havia sido lançada em junho de 2026 como uma camada extra de proteção contra roubos de dados causados por manipulação de comandos maliciosos.
A vulnerabilidade possibilitava a extração não autorizada de conversas sem que o usuário percebesse qualquer atividade suspeita. Criminosos virtuais poderiam explorar essa falha para realizar furtos silenciosos de informações e aplicar golpes de phishing contra pessoas desatentas.
Após a divulgação responsável pelos pesquisadores, a empresa acted rapidamente e implementou uma correção para sanar completamente o problema. A falha já não representa mais risco para os usuários que utilizam o assistente virtual em suas atividades diárias.
Fonte: The Hacker News