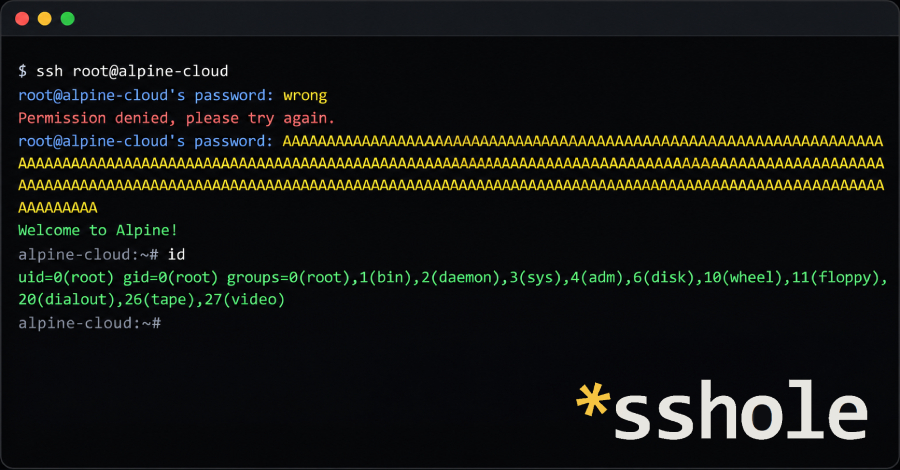
O projeto OpenSSH disponibilizou nesta semana uma atualização de segurança emergencial para corrigir uma vulnerabilidade grave. A falha permitia que invasores conseguissem acessar remotamente servidores Alpine Linux que utilizam o pacote openssh-server padrão, mesmo em contas que não possuem senha configurada, como aquelas que dependem exclusivamente de chaves SSH para autenticação.
Para explorar a vulnerabilidade, um atacante precisava apenas de três elementos: acesso à rede do servidor, conhecimento de um nome de usuário válido e o uso de uma senha com tamanho entre 257 e 1.024 bytes. Essa combinação permitia ignorar completamente o processo de autenticação e obter acesso não autorizado ao sistema.
A falha foi classificada como crítica pela equipe do OpenSSH, que liberou a versão 10.6p2 contendo a correção. A distribuição Alpine Linux também já disponibilizou pacotes de atualização corrigidos para todas as versões afetadas, orientando os administradores de sistemas a aplicarem as correções o mais rápido possível.
Fonte: The Hacker News