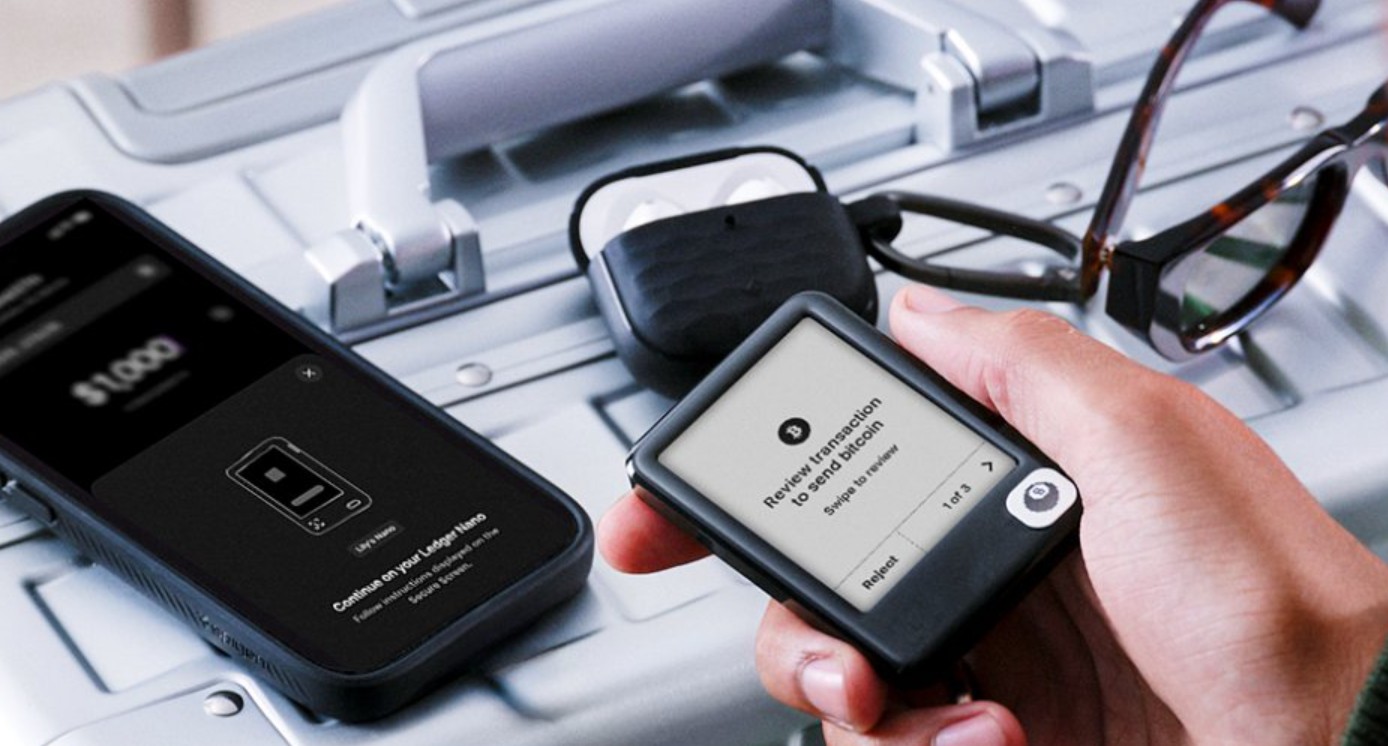
A Ledger, referência global na fabricação de carteiras de hardware para armazenamento de criptomoedas, confirmou que seus aparelhos foram alvo de modificações físicas antes de chegarem aos consumidores. A empresa iniciou uma investigação após relatos de prejuízos milionários envolvendo dispositivos adquiridos por meio de um vendedor do Sudeste Asiático, mas agora reconhece que o problema pode se estender a clientes europeus.
Em comunicado oficial, a companhia informou que todos os casos identificados até o momento estão vinculados a produtos comercializados pela CryptoBilis, representante autorizada na região asiática. A Ledger assegurou que seus sistemas internos e pontos de venda diretos permanecem ilesos. A organização declarou estar fortalecendo seus protocolos de controle sobre revendedores credenciados, aprimorando as proteções de hardware e cooperando com órgãos competentes.
A empresa orientou que consumidores que adquiriram os dispositivos pela CryptoBilis não realizem a configuração dos aparelhos. Aqueles que já ativaram suas carteiras devem transferir imediatamente os recursos para um novo equipamento seguro.
Em atualização posterior, a Ledger admitiu que outro revendedor também pode ter distribuído produtos comprometidos. A MediaMarkt Saturn, gigante do varejo europeu, decidiu suspender temporariamente a comercialização dos dispositivos em suas lojas físicas e plataformas digitais enquanto as investigações prosseguem. A medida foi tomada após um cliente alemão relatar a descoberta de um componente estranho em seu aparelho, embora nenhuma perda financeira tenha sido registrada nesse caso.
De acordo com as explicações da fabricante, os invasores inseriram peças internas capazes de capturar as informações exibidas durante a configuração do dispositivo. Durante o processo inicial, a carteira apresenta uma frase de recuperação composta por vinte e quatro palavras. Quando o componente adulterado identifica essas telas específicas, ele decodifica e transmite os dados por meio de conexões de telefonia móvel, utilizando um chip de comunicação pré-configurado. A empresa enfatizou que o acessório não altera o elemento seguro de processamento nem o sistema principal de funcionamento da Ledger, mantendo intactas as assinaturas das transações.
Embora a Ledger ainda não tenha divulgado números definitivos sobre a quantidade de usuários prejudicados ou o valor total roubado, especialistas do setor estimam que os prejuízos possam ultrapassar a casa de oitenta e sete milhões de dólares. Para fins de comparação, um incidente recente envolvendo carteiras da marca Coldcard resultedou em perdas de aproximadamente cento e doze milhões de dólares devido a uma falha crítica na geração de chaves privadas.
Nas redes sociais, múltiplos proprietários de carteiras afetadas publicaram imagens dos aparelhos abertos, revelando a presença de fios e módulos instalados pelos criminosos. Mark Karpelès, ex-diretor da extinta corretora Mt. Gox, comentou que os modelos Ledger Nano X e Ledger Flex figuram entre os equipamentos comprometidos. Segundo ele, os componentes maliciosos passaram por aprimoramentos significativos nos últimos meses, tornando sua instalação mais discreta e eficiente.
Até o momento, não há informações sobre outras produtoras de carteiras de criptomoedas enfrentando problemas semelhantes. O caso serve como alerta para investidores que optam pela guarda independente de seus ativos digitais.
Fonte: Livecoins