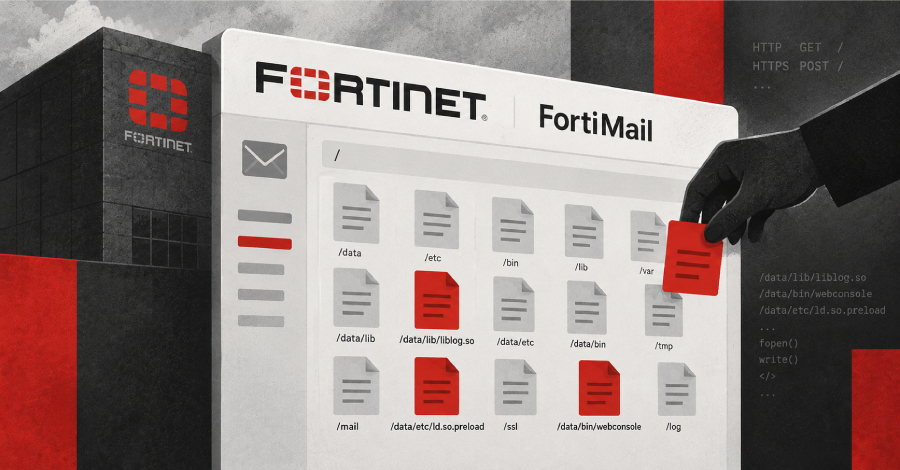
A Agência de Cibersegurança e Infraestrutura de Segurança dos Estados Unidos (CISA) incluiu, nesta quinta-feira, uma vulnerabilidade crítica que afeta o sistema de correio eletrônico FortiMail no seu catálogo de Vulnerabilidades Conhecidas Exploradas (KEV). A inclusão veio após a divulgação de relatos de que a falha já está sendo explorada ativamente por invasores.
A falha, identificada pelo código CVE-2026-104286, possui uma pontuação de 9,8 na escala CVSS, o que a classifica como extremamente grave. De acordo com a análise técnica, ela permite que um atacante, mesmo sem necessidade de autenticação, grave arquivos arbitrários no sistema subjacente, o que pode ser usado para instalar malware, modificar configurações ou obter controle total do dispositivo.
Fontes do setor de segurança informam que a exploração foi observada em ambientes reais, com tentativas de inserção de códigos maliciosos através de mensagens de correio eletrônico especialmente forjadas. A Fortinet, empresa responsável pelo FortiMail, já disponibilizou uma atualização corretiva e recomenda que os administradores apliquem o patch o mais breve possível.
Como medida imediata, além de aplicar a correção, recomenda-se desativar serviços não essenciais, monitorar os logs de acesso e verificar a integridade dos arquivos do sistema. A CISA reforça a importância de manter os sistemas atualizados e de seguir as orientações do fabricante para mitigar o risco de comprometimento.
O catálogo KEV reúne vulnerabilidades que já foram confirmadas como exploradas na natureza e serve como referência para que organizações priorizem a correção de falhas críticas. Especialistas alertam que a combinação de uma pontuação alta no CVSS com evidências de exploração ativa torna essa falha uma das prioridades absolutas para equipes de segurança.
Fonte: The Hacker News