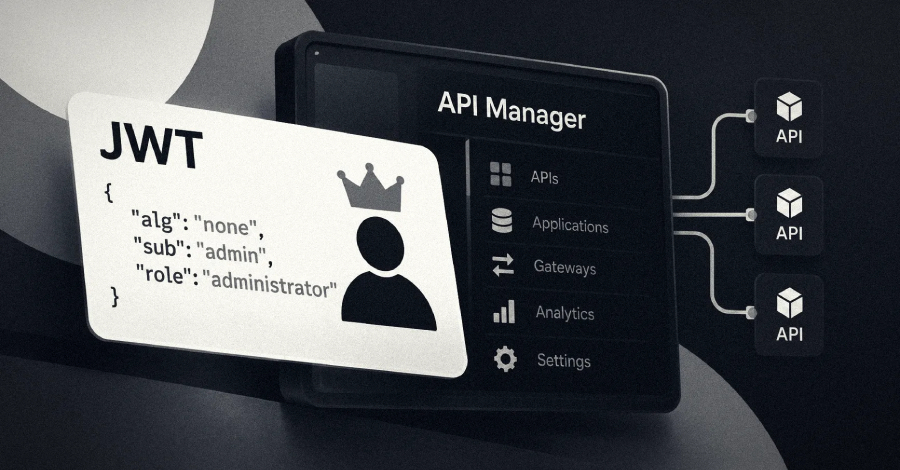
Uma vulnerabilidade considerada extremamente grave na plataforma WSO2 API Manager está sendo alvo de ataques ativos por invasores maliciosos. A falha permite que cibercriminosos contornem os mecanismos de autenticação e tomem controle de contas de administrador nos sistemas afetados.
Afragilidade foi descoberta pela equipe de pesquisa em segurança Hacktron Team e analisada em detalhes pelos especialistas da watchTowr. O problema está relacionado a uma verificação inadequada de assinaturas criptográficas durante o processo de autenticação por tokens, o que possibilita a criação de credenciais administrativas forjadas.
A vulnerabilidade recebe a identificação CVE-2026-5430 e possui pontuação máxima de 9,8 na escala CVSS, indicando risco crítico. Com essa nota, a falha está entre os problemas de segurança mais severos já documentados, representando ameaça iminente para organizações que utilizam a plataforma em seus ambientes corporativos.
Especialistas alertam que invasores que conseguem explorar essa falha podem obter acesso irrestrito aos sistemas, modificando configurações críticas, roubando dados sensíveis e assumindo o controle total da infraestrutura tecnológica das vítimas. Diante da gravidade, a recomendação imediata é aplicar as correções disponibilizadas pelo fabricante sem demora.
Fonte: The Hacker News