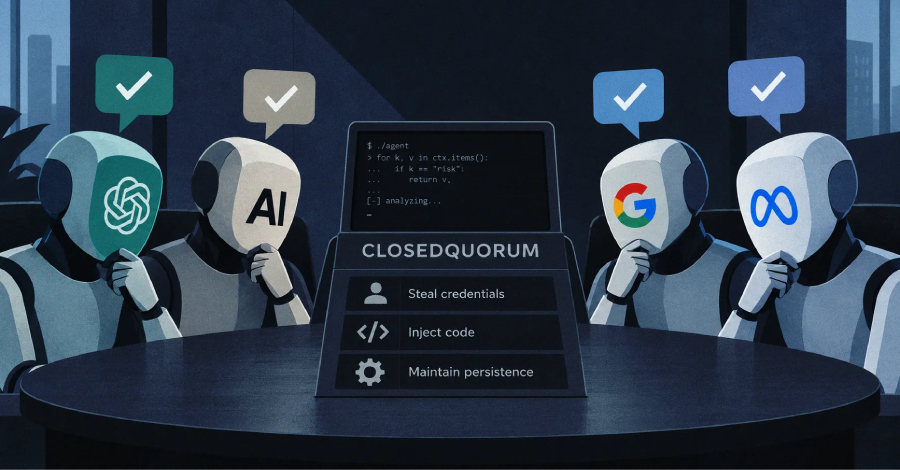
Pesquisadores de segurança da empresa de cibersegurança Cisco Talos identificaram um programa malicioso sofisticado que opera de maneira incomum no sistema operacional Windows. Batizado de CLOSEDQUORUM, esse malware foi projetado para receber ordens não de um servidor controlado por invasores, mas sim por meio de uma votação entre até quatro modelos de inteligência artificial.
Segundo o relatório publicado em 22 de setembro, os modelos de inteligência artificial envolvidos podem decidir coletivamente quais ações o malware deve executar. Entre as possibilidades estão o roubo de credenciais do Windows, senhas salvas em navegadores e dados de carteiras de criptomoedas. Essa abordagem descentralizada torna a investigação mais desafiadora para os analistas de segurança.
Os especialistas da Cisco Talos informaram que ainda não observaram essa configuração funcionar do início ao fim. Além disso, a versão pública disponível do malware não opera conforme o esperado pelos seus criadores, sugerindo que o projeto pode estar em desenvolvimento ou que existem falhas em sua implementação.
Fonte: The Hacker News