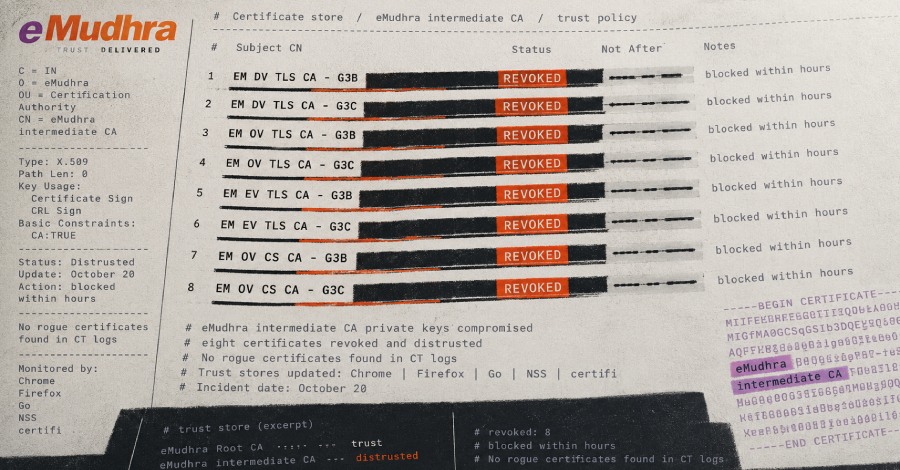
As chaves privadas de oito certificados de autoridade certificadora intermediária da empresa indiana eMudhra foram comprometidas, provocando uma resposta emergencial por parte dos principais navegadores e softwares de segurança. A confirmação foi feita pela Mozilla e pelo Programa de Raiz do Chrome do Google no dia 20 de outubro, segundo relatos de pesquisadores de segurança.
Uma autoridade certificadora intermediária é responsável por assinar os certificados que os sites apresentam durante as conexões seguras. Com o comprometimento dessas chaves, qualquer pessoa que tivesse acesso a elas poderia emitir certificados fraudulentos para qualquer site da internet, e esses certificados seriam aceitos pelos navegadores sem restrições. Isso representa uma falha grave na infraestrutura de segurança da web.
A brecha foi descoberta e relatada por um pesquisador de segurança, que alertou as empresas responsáveis pelos programas de raiz dos navegadores. Após a confirmação da comprometedora, desenvolvedores de diversos navegadores e softwares iniciaram correções emergenciais para mitigar os riscos e proteger os usuários de possíveis ataques de interceptação de comunicações.
Especialistas recomendam que os usuários mantenham seus navegadores e sistemas operacionais sempre atualizados para se protegerem contra possíveis tentativas de exploitation dessa vulnerabilidade.
Fonte: The Hacker News