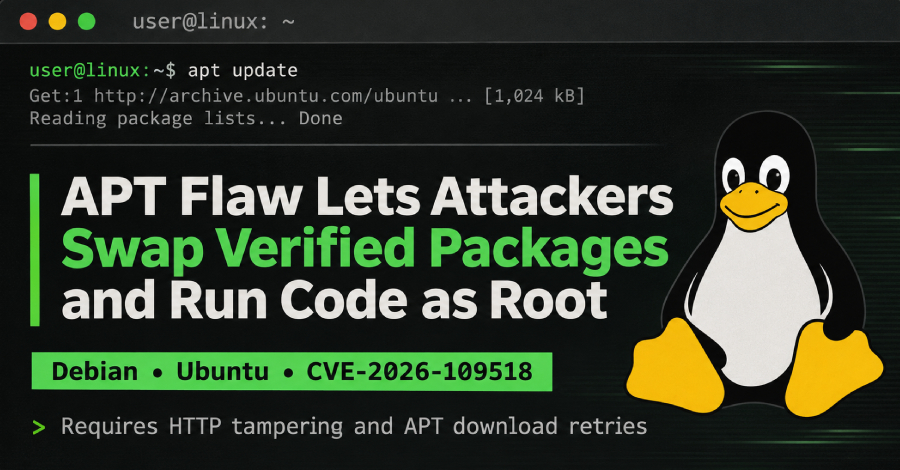
Uma falha grave foi descoberta no sistema de gerenciamento de pacotes APT, utilizado pelas distribuições Linux Debian e Ubuntu. A vulnerabilidade permite que invasores que consigam interceptar downloads de pacotes substituam arquivos legítimos por versões adulteradas, executando código malicioso com privilégios de administrador.
De acordo com boletins de segurança publicados em quatro de novembro, tanto pelos desenvolvedores do Debian, quanto do Ubuntu e do próprio APT, o problema ocorre quando o sistema tenta novamente baixar pacotes após falhas de conexão. Essa funcionalidade de retentativa está ativa por padrão a partir da versão doze do Debian.
Especialistas explicam que, durante o processo de nova tentativa de download, a verificação criptográfica do pacote pode ser contornada. Assim, o atacante consegue injetar seu próprio código, que será executado com poderes de root, ou seja, com controle total sobre o sistema afetado.
Os desenvolvedores já liberaram correções para as versões comprometidas. A recomendação é que todos os usuários de Debian e Ubuntu atualizem imediatamente seus sistemas usando os comandos tradicionais de atualização de pacotes. Administrators de servidores devem priorizar essa atualização, considerando o alto risco apresentado pela falha.
Fonte: The Hacker News