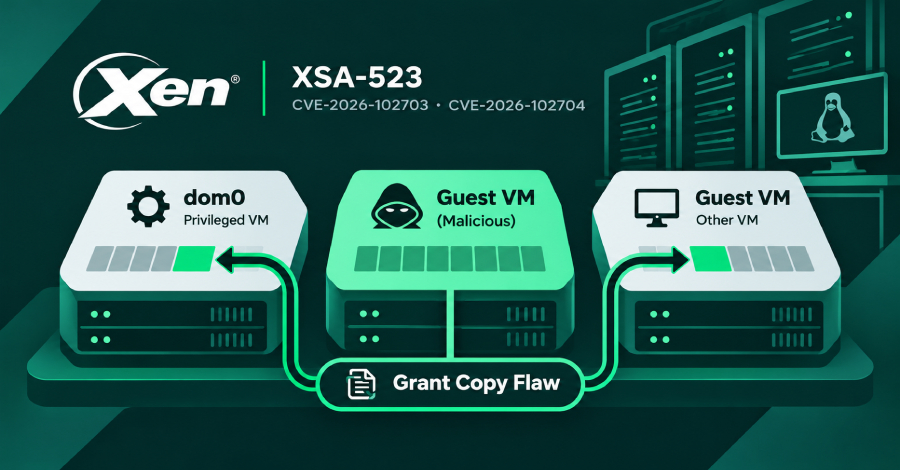
Investigadores de segurança identificaram duas falhas no hipervisor Xen que possibilitam a uma máquina virtual mal-intencionada ler e gravar a memória de outras máquinas virtuais executadas no mesmo servidor físico.
Entre os alvos está a máquina virtual dom0, que, por padrão, possui privilégios completos e é responsável por gerenciar as demais instâncias no ambiente virtualizado.
O Projeto Xen emitiu um aviso em 3 de novembro, informando que já disponibilizou correções para as vulnerabilidades. Até o momento, não existe nenhuma solução temporária que reduza o risco.
Todas as versões do Xen a partir da 4.6 estão expostas, o que inclui grande parte das implantações em produção. Administradores são orientados a aplicar as atualizações imediatamente e verificar a integridade dos sistemas.
Especialistas alertam que, caso as correções não sejam instaladas, um atacante com controle sobre uma máquina virtual poderia escalar privilégios, acessando dados sensíveis de outras máquinas virtuais, incluindo informações críticas do dom0.
Fonte: The Hacker News