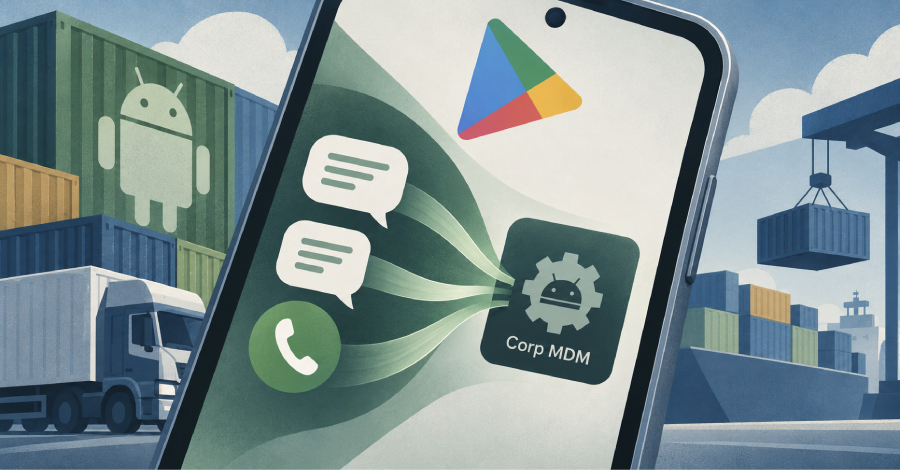
Setor de logística torna-se alvo de nova campanha cibernética maliciosa que distribui um software espião para Android batizado como Corp MDM. Pesquisadores de segurança digital identificaram que a operação utiliza páginas falsas semelhantes à loja virtual Google Play, contendo as marcas CEVA e TKW Logistics para enganar as vítimas e fazer o download de um arquivo APK disfarçado de serviço do sistema.
O aplicativo entregue possui o nome de pacote "com.corp.mdm" e foi elaborado para funcionar como uma ferramenta de vigilância completa. Após instalado no dispositivo da vítima, o programa malicioso consegue roubarsms, termo em português seria "mensagens de texto", e redirecionar chamadas telefônicas sem que o usuário perceba. Essa capacidade permite que os cibercriminosos monitorem comunicações sensíveis da empresa, incluindo negociações comerciais e dados de clientes.
A descoberta foi inúmerada pela plataforma especializada em verificar vazamentos de dados, que alertou sobre a expansão dessa ameaça direcionada especificamente ao segmento de transporte e armazenagem. Especialistas recomendam que empresas do setor realizem verificações em seus dispositivos móveis, evitem instalar aplicativos de fontes desconhecidas e mantenham sistemas de proteção atualizados para mitigar riscos de infections por esse tipo de software espião.
Fonte: The Hacker News