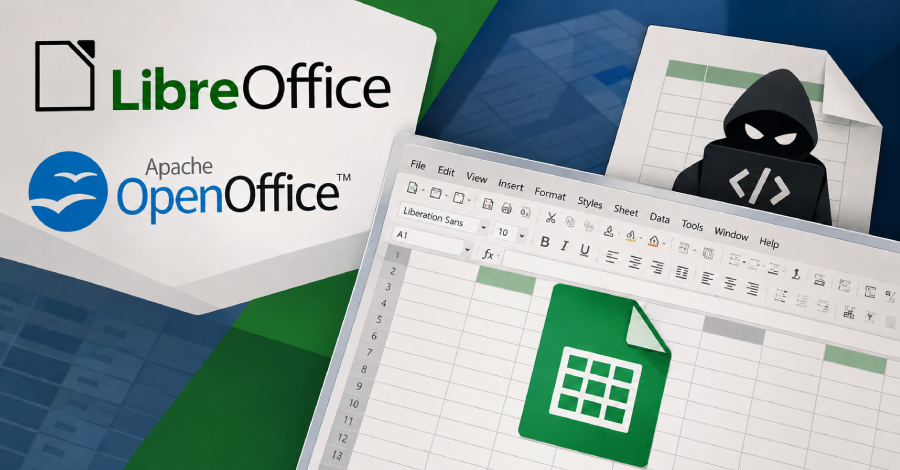
Pesquisadores de segurança descobriram que planilhas criadas com intenções maliciosas podem fazer o LibreOffice e o Apache OpenOffice executarem códigos de invasores assim que o arquivo é aberto. Diferentemente do que ocorre com macros, nenhum alerta de segurança é exibido ao usuário antes da execução.
A exploração dessa falha depende exclusivamente da ativação do suporte a Java nos programas afetados. Quando essa funcionalidade está desativada, a técnica não funciona, o que representa um fator limitante para possíveis ataques.
Até o momento, a técnica foi demonstrada apenas como prova de conceito e não há registros de uso em ataques reais. As empresas responsáveis pelos programas ainda não releasingaram correções oficiais para mitigar a vulnerabilidade.
Fonte: The Hacker News